

多要素認証(MFA)
パスキーのデメリット
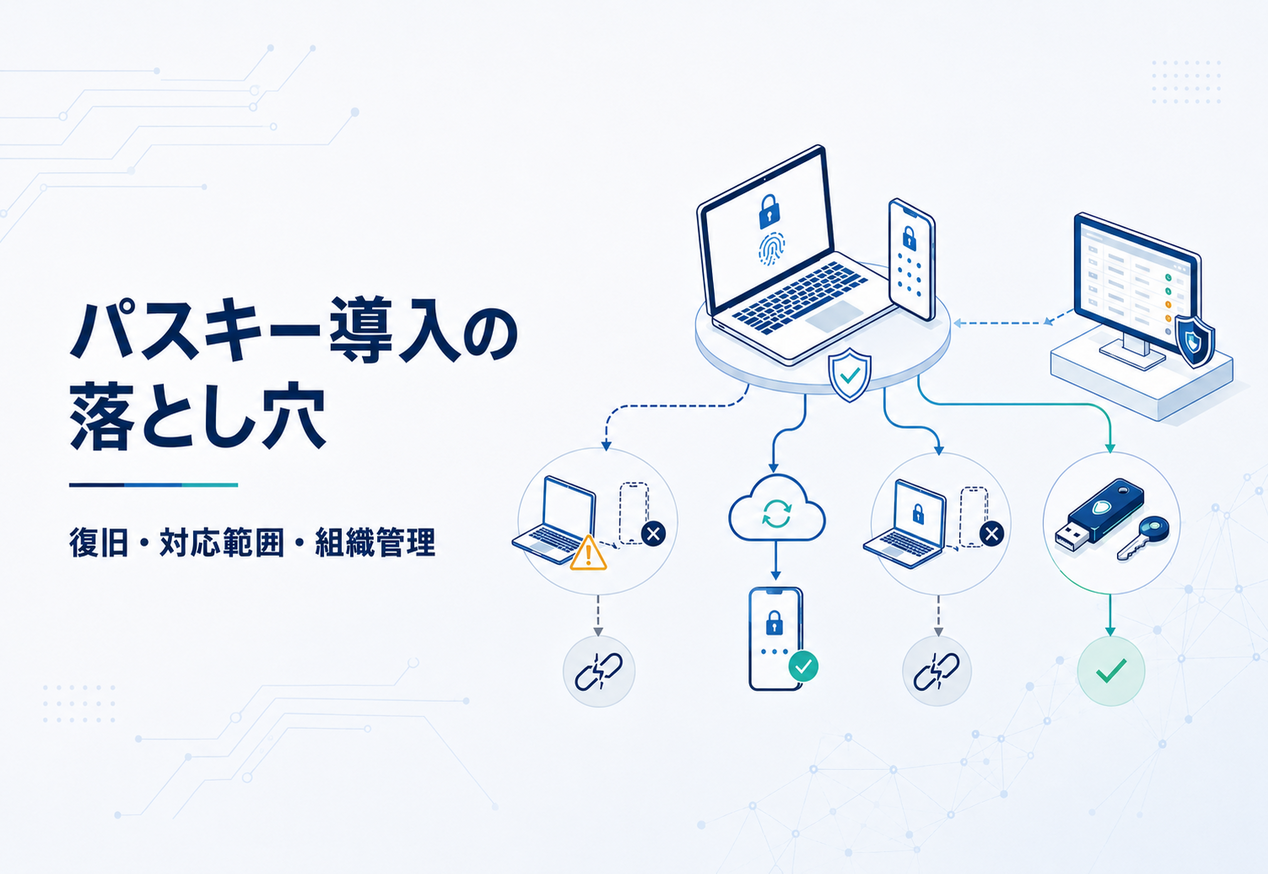
パスキーのデメリットは、保存先を失ったときの復旧、サービスの対応範囲、組織による登録・失効の管理などにあります。ただし、同期するパスキーと特定の機器に保存するパスキーでは、紛失や移行への対応が異なります。導入時は、自社が使う保存方法とサービスの条件を分けて確認することが大切です。
本記事では、パスキーの種類と、企業で使う際のデメリットを整理します。そのうえで、セキュリティキーを保存先に選ぶ場合の注意点と、復旧・管理を含めた導入の進め方を解説します。
パスキーのデメリットを理解する前提
パスキーは、パスワードを使わずにサインインするための、FIDOの標準に基づく認証情報です。機器側で秘密鍵による署名を作成し、サービス側が公開鍵で検証します。利用時は、PINや生体認証などで本人確認を行います。
保存方法によって、複数端末で共有する「同期パスキー」と、特定の機器に保存する「デバイスバウンドパスキー」に分かれます。この違いが、端末を紛失・交換した場合の対応に関係します。
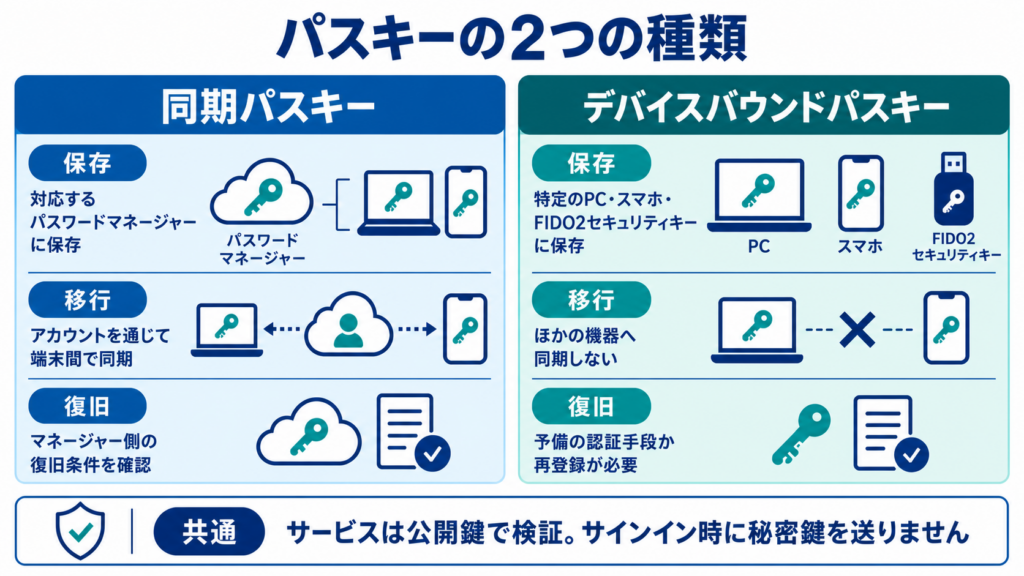
パスワードの入力と異なり、正規のサービスにひもづく認証情報を使うため、偽サイトで同じ認証を使わせるフィッシングに強い仕組みです。サービス側には公開鍵などが保存され、サインインのために秘密鍵を送る必要はありません。
同期パスキーでは、対応するパスワードマネージャーを通じて認証情報を同期します。そのため、「パスキーの秘密鍵は必ず一つの端末から出ない」と説明するのは不正確です。同期の仕組みと、マネージャーのアカウントを復旧する条件を確認してください。
パスキーの主なデメリット
デバイス紛失時の復旧の難しさ
同期パスキーは、対応するパスワードマネージャーのアカウントへアクセスできれば、別の端末で使える場合があります。一方、デバイスバウンドパスキーはほかの機器へ同期されないため、保存した機器を失うと、そのパスキーを使えなくなります。
たとえば、マネージャーへのサインインや復旧に使う情報まで紛失した端末にしかないと、同期パスキーでも復旧が難しくなります。別の登録済み認証手段や、サービスが用意する本人確認・復旧手順を確認しておきましょう。
紛失時は、管理者への報告、本人と対象の確認、必要な認証登録の無効化、代替手段でのアクセス回復、新しい機器での登録・動作確認を行います。同期パスキーを失効すると他の端末にも影響する場合があるため、サービス側で解除する登録の範囲も確認します。
対応サービスの限界
パスキーは、対応するサービスと利用環境で使えます。未対応のシステムでは、別の認証方法を継続する必要があるため、パスキーを導入するだけですべてのパスワードをなくせるわけではありません。
対象サービスごとに、組織のプランや設定、OS・ブラウザー、使いたい保存先への対応を照合します。対応していないサービスは、利用可能な多要素認証などで保護し、移行範囲を明確にしましょう。
企業で注意するパスキーのデメリット
組織での管理と失効
企業でパスキーを運用する場合、組織としての管理が必要になります。利用者のパスキーを一覧で把握し、退職時や端末紛失時に失効させる仕組みが必要です。
退職時は、端末やキーの回収だけでなく、サービス側のアクセス停止と不要なパスキー登録の解除を行います。異動時は担当業務に合わせて権限を見直します。誰がどの登録を確認・解除できるかを定めておきましょう。
同期パスキーでは、私用のマネージャーへの保存を許可するか、組織がどこまで管理できるかも判断事項です。台帳だけですべてを把握できるとは限らないため、提供される管理機能と運用を組み合わせて確認します。
共有デバイスでの制約
共有PCの同じ利用者アカウントへパスキーを保存すると、ほかの利用者がその認証情報へアクセスできるおそれがあります。利用者別のOSアカウントで分離するか、個人の外部認証器を使うかなど、本人ごとに認証できる構成を検討します。
共有PCで外部のセキュリティキーを使う場合でも、端末・ブラウザー・サービスの対応が必要です。利用後のサインアウトやセッションの終了を徹底し、次の利用者が前の人のログイン状態を使えないようにします。
また、パスキーの仕組みや、紛失時の対応についての利用者教育も必要です。運用を始める前に、利用者向けの手順書と問い合わせ窓口を用意しておくと、導入がスムーズになります。
パスキーのデメリットを補う保存先
セキュリティキーに保存する
FIDO2セキュリティキーは、デバイスバウンドパスキーの保存先の一つです。対応するPCなどに接続して使うため、PC本体へパスキーを保存した場合と異なり、PCを交換しても同じキーを利用できる構成があります。パスキーとセキュリティキーは、別々の認証方式として並べるものではありません。
予備キーを使う場合は、対象サービスへあらかじめ別のパスキーとして登録し、動作を確認します。予備の機器を配布しただけではサインインできません。紛失時に同時に失わないよう、保管場所も分けておきましょう。
セキュリティキーにも紛失の可能性があり、未対応サービスを使えるようにする機能はありません。保存先を変えることで解決できる問題と、サービス対応や復旧設計が必要な問題を分けて判断します。
接続方法と管理条件を確認する
セキュリティキーは、USB Type-A・Type-CやNFCなどの接続方法と、PIN・指紋などの本人確認方法を分けて比較します。パスキーを保存する場合はFIDO2への対応に加え、対象サービスの条件とキーの機能を確認してください。
USB機器を接続できない現場では、USBタイプのキーを選んでも利用できません。利用端末の制限、持ち運び・保管方法、組織が許可するモデルまで含めて選定します。
パスキーのデメリットを踏まえた導入
自社に合うかの確認
導入判断では、利用したいサービスで使えることと、保存先を組織で管理できることを先に確認します。そのうえで、紛失時にも本人確認と業務の再開ができるかを試します。
復旧や登録の管理を用意できない場合は、セキュリティキーへ変えるだけでは解決しません。運用上の不足を整理し、担当者と手順を定めてから導入範囲を決めましょう。
たとえば、一部の部門で同期パスキーの利用を試し、保存先の管理に課題があれば、組織が配布するFIDO2セキュリティキーを候補に加えて検証します。未対応システムについては、そのシステムが利用できる認証方法を継続します。
導入の進め方
対応確認、保存先と管理の設計、復旧の試行を経て、対象者を広げます。
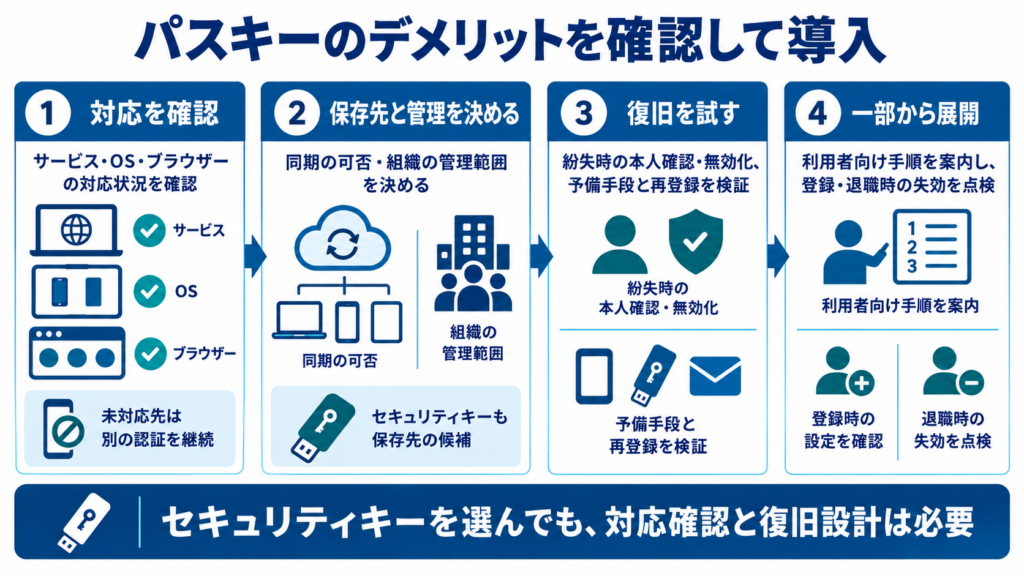
導入後も、パスキー対応サービスの拡大や、利用者の運用状況を定期的に確認しましょう。
パスキーのデメリットのまとめ
パスキーの導入では、紛失時の復旧、対応サービス、登録・失効の管理、共有端末の使い方が確認事項になります。同期パスキーかデバイスバウンドパスキーかによって、必要な備えは異なります。
FIDO2セキュリティキーもパスキーの保存先の一つです。キーを選ぶ場合も、サービスへの対応と予備手段の登録・復旧を確認し、小規模な試行から導入を進めましょう。
機器紛失時の復旧、対応サービスの制約、組織による登録・失効の管理などがあります。保存方法で影響が異なるため、利用するパスキーの種類と運用条件を確認します。
同期パスキーは、マネージャーのアカウントへアクセスできれば別の端末で使える場合があります。デバイスバウンドパスキーでは、登録済みの予備手段やサービスの復旧手順が必要です。
対応するサービスと利用環境で使えます。未対応のシステムは、そこで使える認証方法を継続する必要があります。
パスキーは認証情報で、FIDO2セキュリティキーはその保存先の一つです。キーを持ち運んで対応するPCなどで利用できますが、サービスと接続環境の対応は必要です。
パスキーのデメリットと導入を相談
飛天ジャパンは、FIDO2に対応するセキュリティキーを提供しています。パスキーを専用機器へ保存したい場合や、スマートフォンの業務利用が難しい現場で、USB端子の種類、NFCの対応、指紋認証の有無などからモデルを検討できます。
導入時は、対象サービスとの適合に加え、配布・予備登録・紛失時の無効化まで確認します。利用環境に合うモデルや試行のご相談は、無料の体験版お申込みフォーム、資料ダウンロードフォーム、お問い合わせをご利用ください。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ