

多要素認証(MFA)
ブルートフォース攻撃の対策
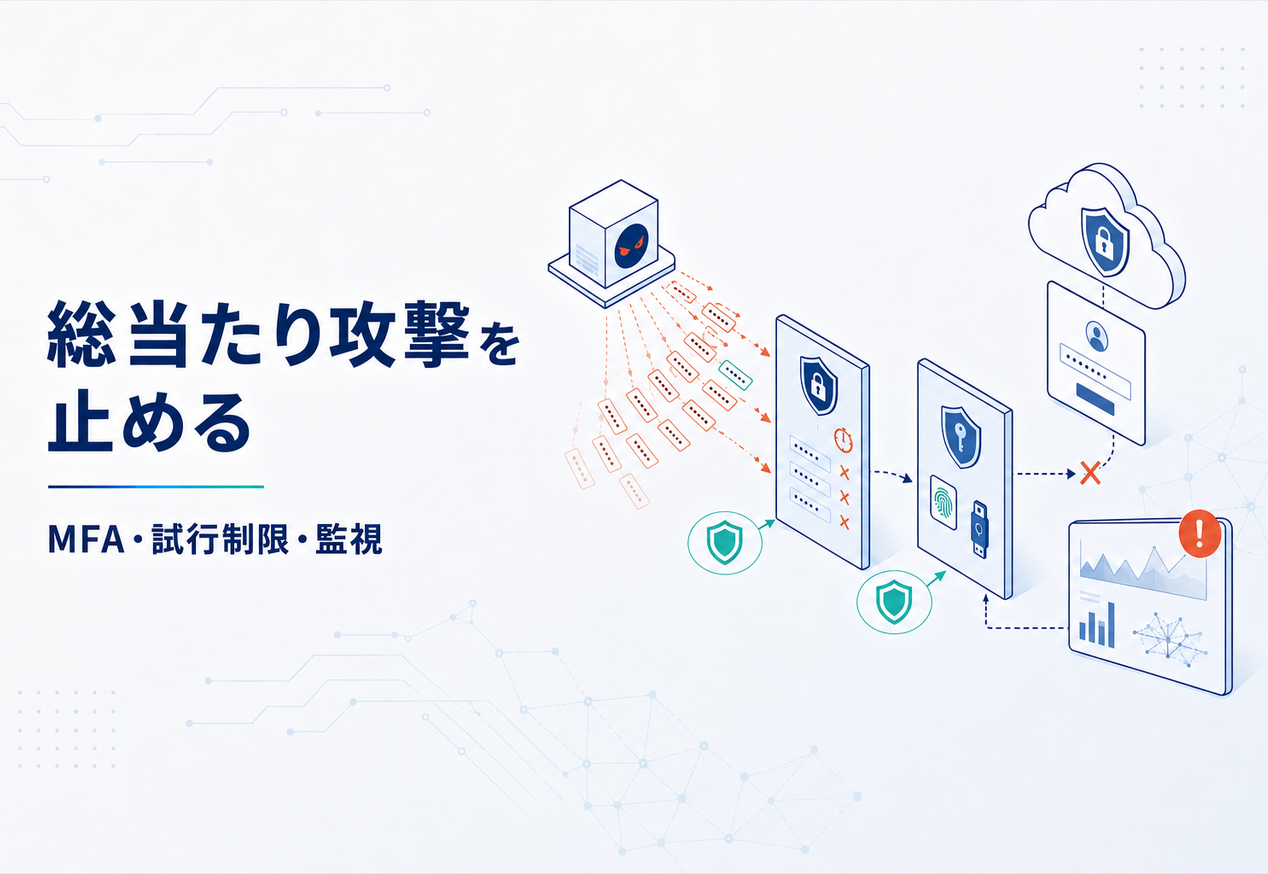
ブルートフォース攻撃は、パスワードの候補を総当たりで試し、ログインを突破しようとする攻撃です。対策では、パスワードを推測されにくくすることに加え、試行を制限し、パスワードだけではログインできない仕組みを用意します。
本記事では、ブルートフォース攻撃とパスワードリスト攻撃の違い、侵害された場合の影響、パスワード管理・多要素認証・試行制限の役割を整理し、自社で対策を進める手順を解説します。
ブルートフォース攻撃とは
ブルートフォース攻撃(総当たり攻撃)は、考えられるパスワードの組み合わせを自動的に大量に試行して、認証を突破しようとする攻撃です。短いパスワードや、辞書に載っているような単純なパスワードは短時間で推測され、認証を突破される可能性があります。
候補を機械的に生成して試す総当たり攻撃に対し、辞書攻撃は、よく使われる単語や文字列などに候補を絞って試す手口です。どちらもパスワードを推測しますが、試す候補の作り方が異なります。
ログイン画面へ繰り返し試行する攻撃では、サービス側の試行制限が対策になります。盗まれたパスワードのハッシュ値を解析する攻撃には、ログイン画面の制限は効かないため、十分な長さのパスワードと、サービス側の適切な保存処理も重要です。
パスワードリスト攻撃との違い
ブルートフォース攻撃とよく混同されるのが、パスワードリスト攻撃です。パスワードリスト攻撃は、他のサイトから流出したID・パスワードの組み合わせを、別のサイトのログインに使い回して試行する攻撃です。
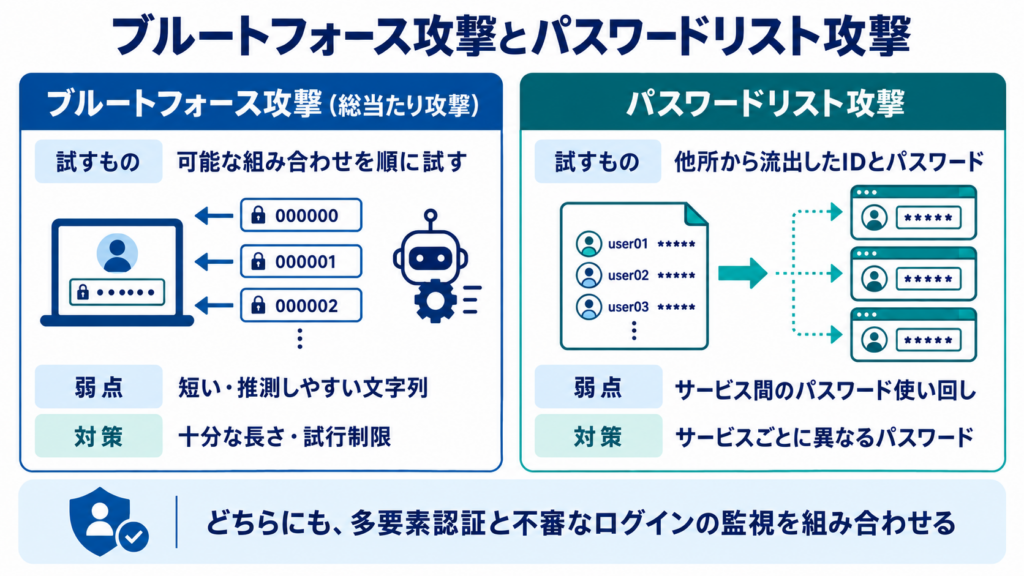
総当たり攻撃が『パスワードを推測する』のに対し、パスワードリスト攻撃は『他のサイトから流出したID・パスワードの組み合わせを試す』点が異なります。利用者がパスワードを使い回しているほど、パスワードリスト攻撃の成功率は高くなります。
ブルートフォース攻撃の標的
標的になりやすいシステム
ブルートフォース攻撃の標的になりやすいのは、外部からログインできるシステムです。特に、VPN機器や、外部に公開しているWebサービス、クラウドサービスの管理画面は、攻撃の入口として狙われます。
VPNなど外部から認証を受け付けるシステムでは、不要な公開を避け、接続を許可する範囲と認証方法を確認します。重要な情報を扱う管理者アカウントは、侵害時の影響も踏まえて優先的に保護しましょう。
突破された場合の影響
ログインが突破されると、そのアカウントに許可された範囲で情報の閲覧・変更などを行われるおそれがあります。管理者権限がある場合は、設定変更や他の利用者への影響も生じるため、日常業務に必要な権限と管理用の権限を分けることが大切です。
たとえば、データを削除できる権限があるアカウントでは、情報の持ち出しに加えて削除も被害となり得ます。権限を必要な範囲に絞ることは、認証を突破された後の影響を抑える対策です。
また、不正アクセス後に、ランサムウェアやマルウェアが展開されるケースも報告されています。アカウントの突破は、その後の被害拡大の入口になります。
ブルートフォース攻撃の対策
多要素認証の導入
多要素認証(MFA)は、認証要素「知識」「所持」「生体」のうち異なる種類を2つ以上組み合わせる仕組みです。パスワードに加えて認証アプリや専用機器でも確認すれば、パスワードだけを推測されてもログインされにくくなります。ただし、追加の認証手段や復旧経路まで悪用される可能性はあるため、ほかの対策も必要です。
パスワードの管理と運用
多要素認証とあわせて、パスワード自体の管理も重要です。次の3点が基本です。
パスワードの使い回しをしない(サイトごとに異なるパスワードを使う)
十分に長く、推測されにくいパスワードを使う
漏えいが疑われる場合は、速やかに変更する
パスワード管理ツールを使うと、サービスごとに異なる長いパスワードを生成・保存できます。企業では、組織が承認したツールを選び、ツール自体の認証と、利用者がアクセスできなくなった場合の復旧手順も整えます。
ブルートフォース攻撃の試行に対応する
オンラインのログイン試行には、回数や速度を制限して推測を難しくする対策と、不審な試行を検知する対策を組み合わせます。
試行制限と監視
一定回数の失敗後に待ち時間を設けたり、一時的にアカウントをロックしたりすると、連続して候補を試しにくくなります。完全に攻撃をなくすものではないため、サービスの仕様に応じて監視も行います。
厳しすぎるロック設定は正規の利用者を締め出す原因にもなります。解除までの時間、本人による復旧方法、管理者への連絡手順を定め、運用で困らないか試してください。
監視では、短時間の大量失敗だけでなく、複数アカウントへの試行や通常と異なるアクセスも確認します。検知したときに誰が確認し、どの条件でアクセス停止や本人への連絡を行うかまで決めておきましょう。
ブルートフォース攻撃に備えるFIDO認証
パスワードの推測を受けにくくする選択肢として、FIDO2セキュリティキーによるパスワードレス認証があります。これは、キーが秘密鍵で署名し、サービス側が公開鍵で検証する仕組みです。
パスワードレスのサインインでは、入力するパスワードを総当たりする攻撃は成立しません。ただし、パスワードで入れる別の経路が残っていれば、その経路は引き続き対策が必要です。FIDOをパスワードへの追加認証として使う構成もあるため、導入後のログイン方法を確認します。
FIDOセキュリティキーは、USB接続やNFC通信で使う専用機器です。接続方法と、PIN・指紋などの本人確認方法を分けて選びます。スマートフォンを使えない現場でも候補になりますが、対象サービス、OS・ブラウザー、USB機器などの使用許可を確認してください。
ブルートフォース攻撃対策を進める
優先順位の決め方
まず、外部からログインできるシステムを洗い出し、管理者権限の有無や扱う情報の重要性を確認します。その結果から、優先して認証を強化する対象を決めます。
導入のステップ
選んだ対策を一部の利用者で試し、ログイン・復旧・監視の運用を確認してから対象を広げます。
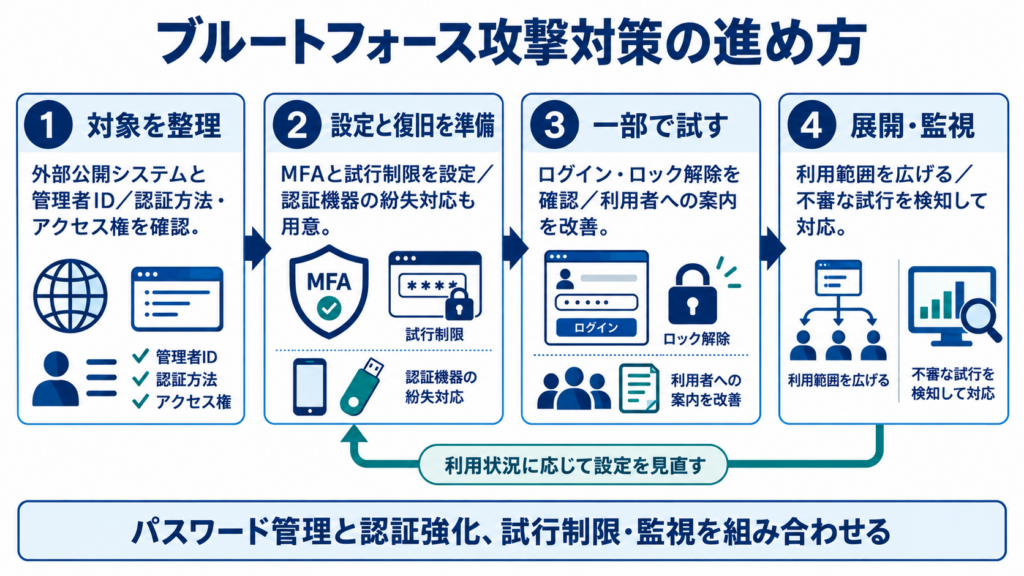
導入時は、全システムに一度に適用するのではなく、外部公開システムと管理者アカウントから段階的に進めるのが現実的です。適用範囲を広げながら、利用者からの問い合わせやトラブルに対応する体制もあわせて整えましょう。
導入後は、ログイン失敗のログを定期的に確認し、攻撃の兆候がないかを監視し続けることが重要です。
ブルートフォース攻撃対策のまとめ
ブルートフォース攻撃は、パスワードを総当たりで試す攻撃です。一方、パスワードリスト攻撃は、流出したID・パスワードを使い回す攻撃です。対策の基本は、多要素認証の導入とパスワード管理の徹底です。
サービスの対応と現場の利用条件を確認して認証を強化し、試行制限・監視を並行して進めます。パスワードレス認証を導入する場合も、別のログイン方法や復旧経路の保護を確認しましょう。
パスワードの組み合わせを自動的に大量に試行して、ログインを突破しようとする攻撃です。短い・単純なパスワードは推測されやすくなります。
ブルートフォース攻撃はパスワードを推測する攻撃、パスワードリスト攻撃は他サイトから流出したID・パスワードの組み合わせを試す攻撃です。
長く推測されにくいパスワード、使い回し防止、多要素認証、ログイン試行の制限・監視を組み合わせます。外部公開システムや管理者アカウントから対応状況を確認してください。
FIDO2によるパスワードレス認証では、サインイン用パスワードの総当たりを受けません。ただし、パスワードで入れる別経路やアカウントの復旧経路が残る場合は、そこへの対策も必要です。
ブルートフォース攻撃対策のFIDOキー相談
飛天ジャパンは、FIDO2やFIDO U2Fに対応するFIDOセキュリティキーを提供しています。対象サービスと設定が対応していれば、多要素認証やパスワードレス認証に利用できます。USB端子の種類、NFCの対応、PIN・指紋などの本人確認方法を利用環境に合わせて確認します。
導入前に、通常のサインインだけでなく、紛失時の復旧と別のログイン経路も試してください。対応確認や試行のご相談は、無料の体験版お申込みフォーム、資料ダウンロードフォーム、お問い合わせをご利用ください。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ