

閉域網・分離環境のMFA
閉域網やエアギャップなど、外部との通信を制限した環境でも、構成によっては多要素認証(MFA)を導入できます。重要なのは、コードを生成する機器だけでなく、本人確認を行う認証サーバの設置先と必要な通信を確認することです。
本記事では、ネットワークを分離した環境で多要素認証を使う条件を整理し、ハードウェアOTPトークンの仕組みと、導入・運用時の確認事項を解説します。
閉域網とは
閉域網は、利用者や接続範囲を限定したネットワークです。インターネットなど外部へ接続できるかは、構成と通信設定によって異なります。
一方、「ネットワーク分離」は、用途やセキュリティ要件に応じてネットワークを分け、通信を制限する対策を指します。「閉域網」「エアギャップ」と同じ階層の方式名ではありません。多要素認証を選ぶ際は、名称だけでなく、外部の認証サービスへ接続できる構成かを確認します。
| 用語 | 何を指すか | 通信の考え方 | 確認すること |
|---|---|---|---|
| 閉域網 | 利用者・接続範囲を限定したネットワーク | 外部接続の可否は構成による | 認証サービスへ到達する経路があるか |
| エアギャップ | 他のネットワークから物理的に隔離した状態 | 隔離先とのネットワーク通信を行わない | 認証と管理を内部で行えるか |
| ネットワーク分離 | 目的に応じてネットワークを分ける対策 | 物理的・論理的に通信を制御する | どの区間・通信を制限しているか |
通信経路を制限すると、不正な接続や侵入後の被害拡大を抑える助けになります。一方、認証が必要な正規の通信まで遮断するとサービスを使えません。ネットワーク構成図と通信許可の設定を照合し、登録時・認証時・保守時に使う経路を分けて確認しましょう。
閉域網でも多要素認証が必要な理由
ネットワーク分離は、外部からの侵入経路を減らす対策であり、アカウントの保護を代替するものではありません。分離環境でも、ID・パスワードの共有や流出、内部からの不正アクセス、VPNなどの限定的な接続経路を狙った攻撃など、アカウントに関するリスクは残ります。
特に注意したいのは、特権IDと共有アカウントです。システム管理者のIDは、分離環境でもファイル共有やサーバへのアクセスに使われます。パスワードだけの認証に依存していると、漏えい時にシステム全体へアクセスされるリスクがあります。
閉域網で多要素認証を使う条件
認証先へ通信できるか確認する
クラウド型の認証サービスを使うには、認証を行うPCやシステムから、そのサービスへ必要な通信ができることが前提です。完全に外部から切り離した環境では、この通信を前提にした認証は利用できません。
プッシュ通知で承認する方法では、通知を受けるスマートフォン側にも通信が必要です。一方、認証アプリがTOTPのコードを表示する機能は、端末がオフラインでも動作する場合があります。通知の受信とコードの生成は、別の処理として確認します。
閉域網や論理的に分離した環境でも、必要な経路が許可されていればクラウド型の認証を使える場合があります。「分離しているから利用不可」と一律に決めず、実際の接続条件を照合してください。
内部で認証を検証できるか確認する
外部に接続しない構成では、内部の認証サーバなどで追加の認証情報を検証できる仕組みが必要です。TOTPを使う場合の構成例を示します。
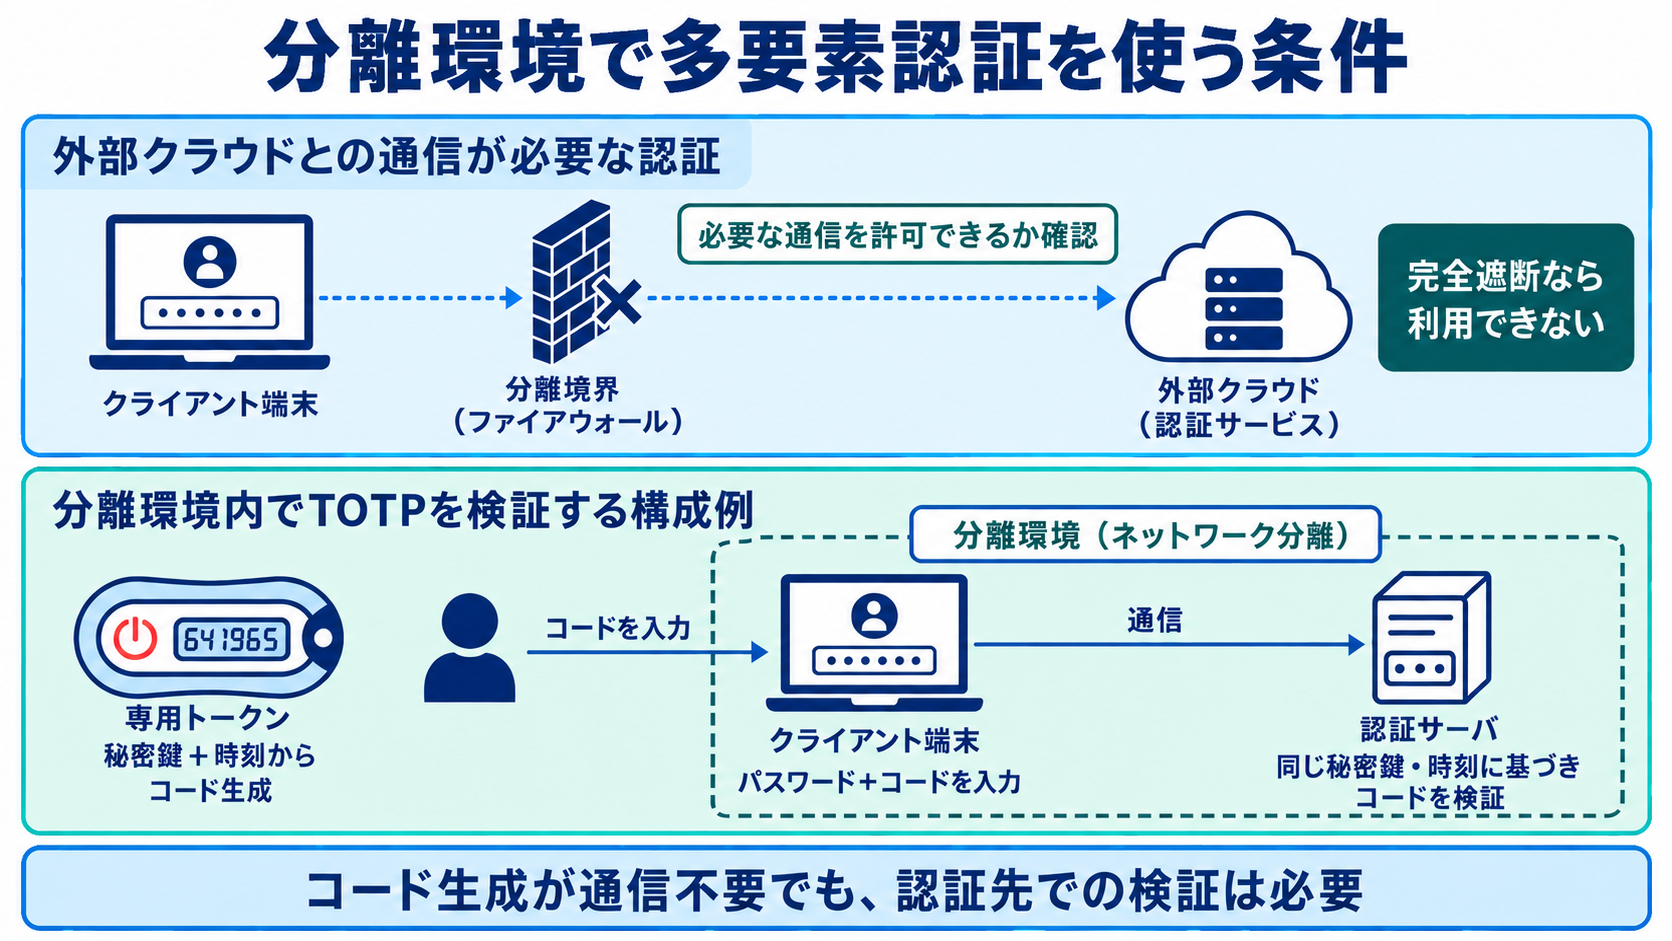
SMSは携帯電話回線への到達性、メールはメールの送受信経路など、選ぶ方法ごとに条件が異なります。トークンが通信せずにコードを生成できても、ログイン先がそのコードを検証できなければ多要素認証は成立しません。
閉域網の認証に使うOTPトークン
コードを生成する仕組み
ハードウェアOTPトークンは、ワンタイムパスワード(OTP)を生成する専用端末です。OTPには、時刻同期型(TOTP)とカウンタ型(HOTP)があり、TOTPは国際標準規格のRFC6238に準拠しています。
TOTPでは、トークンと認証サーバが、事前に共有した秘密鍵と時刻に基づいてコードを計算します。トークン側の生成処理に通信は不要ですが、入力されたコードを認証サーバが検証する処理は必要です。HOTPは時刻の代わりにカウンターを使い、生成側と検証側のカウンターを整合させて運用します。
出典:IETF「RFC6238(TOTP: Time-Based One-Time Password Algorithm)」
スマホの代わりになる選択肢
スマートフォンの認証アプリも、同じTOTPの仕組みを利用するものがあります。ハードウェアOTPトークンは、この仕組みを専用端末で実現したものです。
スマートフォンの持ち込みや業務利用が認められない場合は、専用のOTPトークンが候補になります。ただし、TOTPに対応しているだけで互換性が保証されるわけではありません。秘密鍵の登録方法、桁数、更新間隔などが対象システムと一致するか確認します。
閉域網の多要素認証を導入する
構成と登録方法を検証する
導入前に、対象システムが対応する認証方法とトークンの登録方法を確認します。QRコードで登録する製品を選ぶ場合は、システムが対応する形式の登録用QRコードを発行できることも必要です。
導入は、構成と互換性の確認から始め、小規模な試行でログインと復旧の両方を確かめます。
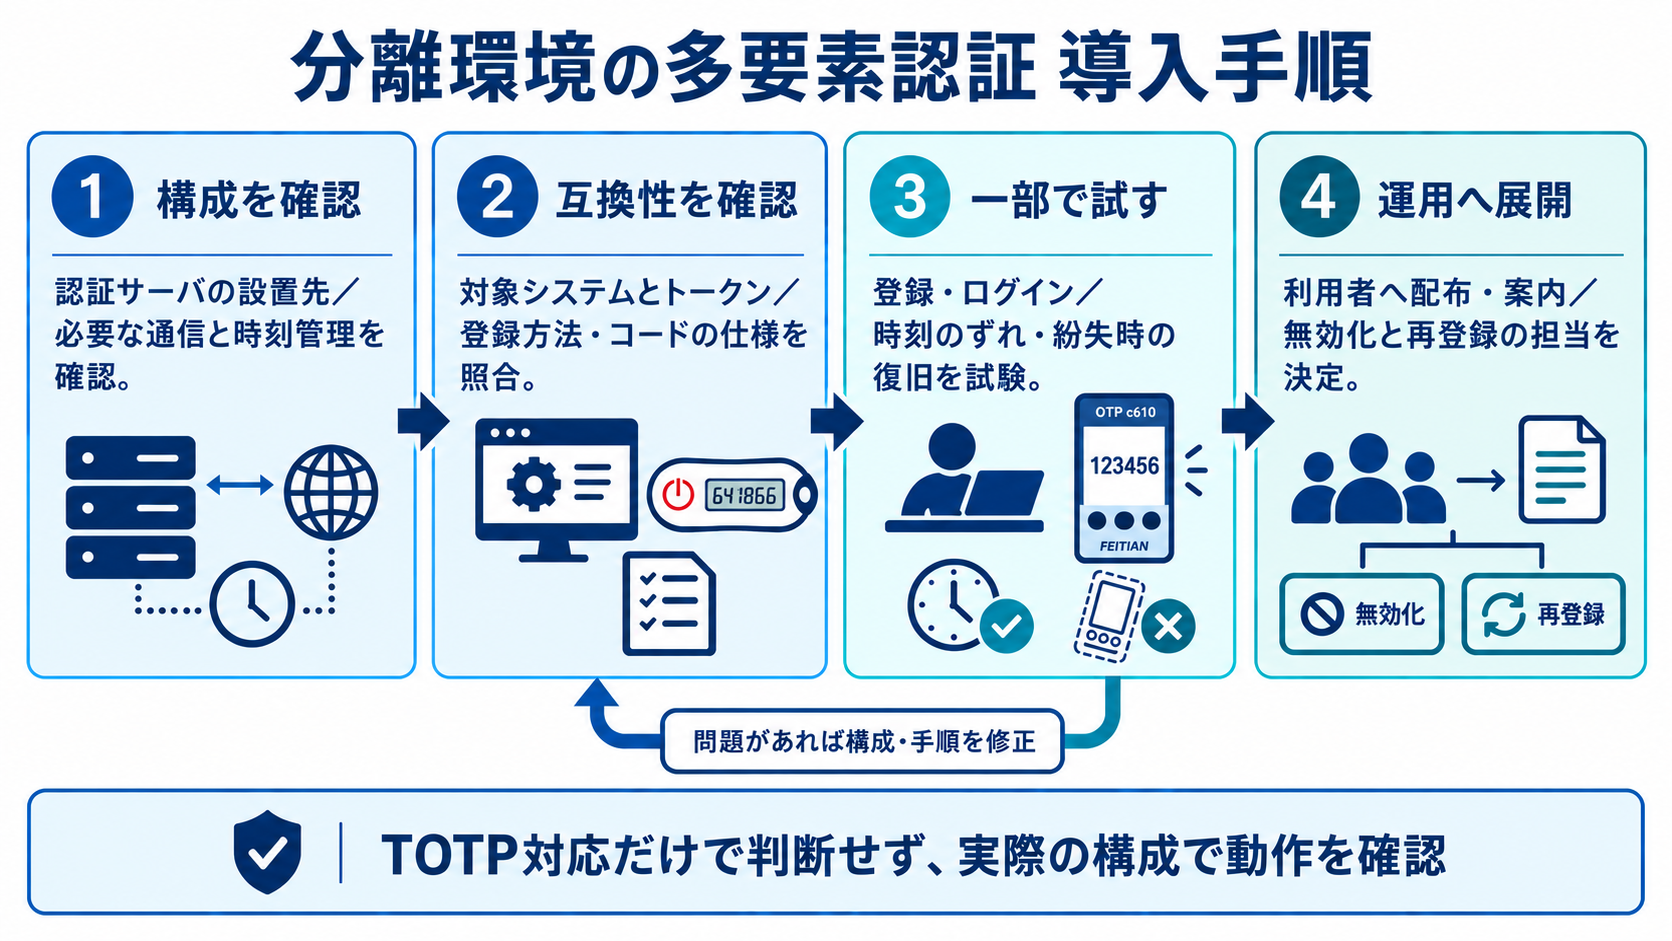
時刻のずれに対応する
TOTPでは、トークンと検証側の時刻のずれが許容範囲を超えると、正しい機器のコードでも認証に失敗します。外部の時刻サーバを使えない環境では、内部の時刻管理とトークンの時刻調整方法を確認しておきましょう。
時計を内蔵した製品でも、ずれが起きないとは限りません。認証に失敗した場合の切り分け方法と、時刻を再設定する担当者・手順を決めておくと、原因を確認しやすくなります。
紛失・再発行への対応
ハードウェアトークン運用の主な懸念は、紛失・破損と退職時の回収です。あらかじめ運用を決めておくことで、運用負荷を抑えられます。
- 紛失・破損時:本人と対象を確認し、紛失した機器の認証登録を無効化する。復旧手順に従って新しいトークンを登録する
- 退職時:トークンの回収・認証登録の解除と、アカウントのアクセス停止を行う
- 報告の流れ:紛失に気づいたら、速やかに管理者へ報告する運用を定める
再登録後の動作確認まで含めて手順を文書化しておくと、復旧の時間を短縮できます。また、登録・無効化の操作ができる管理者の権限を限られた担当者に限定しておくことも、運用上のポイントです。
閉域網の多要素認証のまとめ
ネットワークを分離した環境でも、必要な通信を許可する構成や、内部で認証を検証する構成によって、多要素認証を導入できる場合があります。トークンでコードを生成できることと、ログイン先で認証できることを分けて確認するのがポイントです。
認証サーバの設置先、機器との互換性、登録方法、時刻管理、紛失時の復旧を確認し、実際の環境で試してから展開しましょう。
利用者や接続範囲を限定したネットワークです。外部の認証サービスへ接続できるかは、実際の経路と通信設定によって異なります。
他のネットワークから物理的に隔離した状態です。外部の認証サービスとの通信を前提にせず、内部で本人確認できる構成を検討します。
必要な認証サービスへ通信できる構成なら、利用できる場合があります。外部接続を完全に遮断した環境では、外部サービスとの通信を前提とする認証は使えません。
TOTPのコード生成は通信なしで行えます。ただし、生成したコードをログイン先で検証する仕組みは必要です。
閉域網の多要素認証に使うc610
飛天ジャパンの「c610」は、TOTP(RFC 6238)に対応した6桁のコードを生成するOTPトークンです。Google AuthenticatorやMicrosoft AuthenticatorのTOTPと規格上の互換性があり、対応する登録用QRコードを読み取って利用できます。
時刻がずれた場合は、飛天ジャパンのタイムサーバのサイトに表示されるQRコードを読み取って補正できます。閉域環境からアクセスできない場合は、アクセス可能な環境へc610を移動して補正し、元の環境で使用します。
導入時は、対象システムとの互換性や認証サーバを含む構成を確認してください。動作条件のご相談は、無料の体験版お申込みフォーム、資料ダウンロードフォーム、お問い合わせをご利用ください。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ