

不正アクセスの手口と対策
不正アクセスとは、正当な権限を持たない第三者が、コンピュータやネットワークへ不正にアクセスすることです。対策では、認証情報の悪用とソフトウェアの脆弱性の悪用を分けて考え、アカウント・通信経路・端末やサーバを守る対策を組み合わせます。
本記事では、不正アクセスの主な手口と対策の全体像を整理し、認証強化に使う多要素認証とFIDOの関係、FIDOセキュリティキーの選び方、導入の進め方を解説します。
不正アクセスとは
不正アクセスとは、正当な権限を持たない第三者が、コンピュータやネットワークに不正にアクセスすることです。
認証情報を悪用する手口
アカウントを狙う攻撃には、パスワードの候補を大量に試す総当たり攻撃、他のサービスから流出したID・パスワードを試すパスワードリスト攻撃、偽サイトへ誘導して情報を入力させるフィッシングなどがあります。
これらは、推測する・流出情報を使う・利用者からだまし取るという点で異なります。パスワードの使い回しを避け、多要素認証を使い、不審なログインを検知する対策を組み合わせます。
脆弱性や設定不備を悪用する手口
WebシステムやVPN機器の脆弱性、アクセス制御の設定不備が侵入口になる場合もあります。この場合は、正規のログイン手順を通らずに侵入される可能性があるため、多要素認証だけでは対策できません。更新情報の確認と修正、公開範囲や権限の見直しも必要です。
不正アクセス対策の全体像
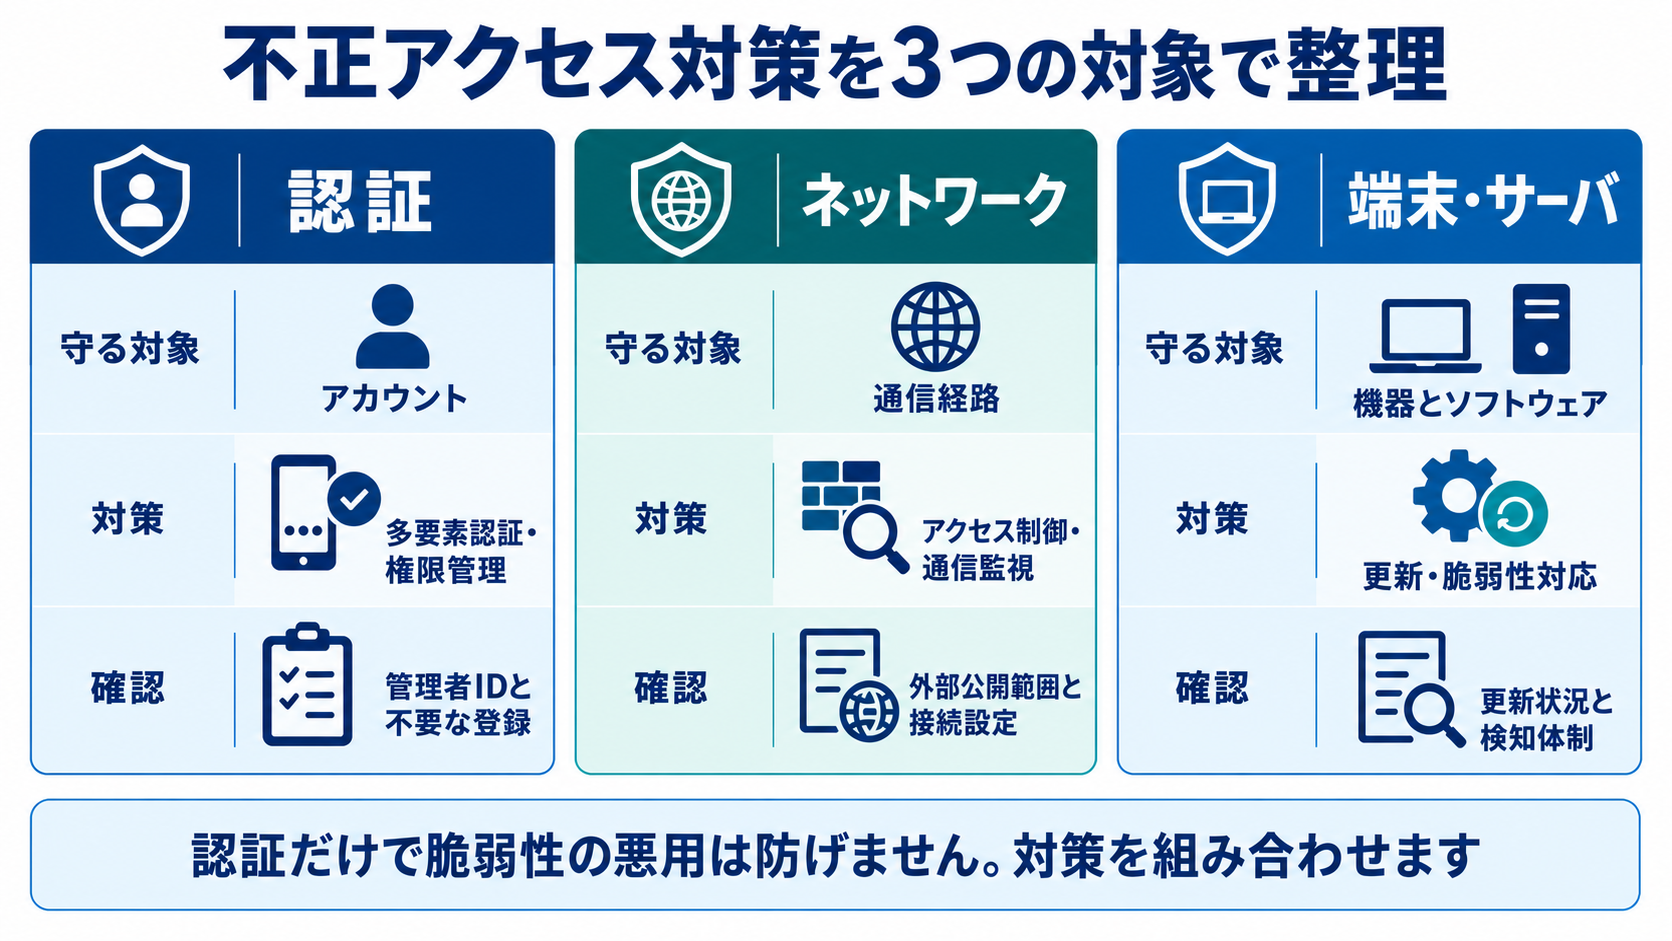
守る対象と主な対策を、次の3つに分けて整理します。
認証を強化する
認証の対策では、多要素認証、パスワードの使い回し防止、管理者IDや不要なアカウントの管理を行います。認証機器を導入するだけでなく、誰にどの権限を付与しているかも定期的に確認しましょう。
パスワードの管理では、全社的なパスワードポリシーの策定と、パスワード管理ツールの導入が有効です。同じパスワードを複数のサービスで使い回していると、1か所の流出が全体の侵入につながります。
通信経路と機器を保護する
ネットワークでは、接続を許可する範囲の設定や通信の監視を行います。端末・サーバでは、OSやソフトウェアの更新、脆弱性への対応、マルウェアの検知・対処を進めます。VPN機器なども更新対象に含めて管理しましょう。
この3つは、強さの順位ではなく、対策する対象の区分です。以下では、パスワードの悪用を減らすための認証強化に焦点を当てます。
不正アクセスに備える認証強化
多要素認証の導入
多要素認証(MFA)は、認証要素「知識」「所持」「生体」のうち、異なる種類を2つ以上組み合わせる仕組みです。たとえば、パスワードを知っていることに加え、ワンタイムパスワード(OTP)を生成する専用端末を持っていることを確認すれば、パスワードだけが漏えいした場合の不正ログインを減らせます。
利用条件に合う認証方法を選ぶ
まず対象サービスが対応する方法を確認し、スマートフォンや専用機器を使えるか、フィッシング耐性が必要か、登録と復旧を運用できるかの順に候補を絞ります。
パスワードにOTPを追加する方法は、別の認証要素で確認できる一方、偽サイトにコードまで入力すると悪用されるおそれがあります。フィッシング対策を重視する場合は、この後に説明するFIDOを使う方法が候補になります。
FIDOで認証する
FIDOは、公開鍵暗号を使って本人を認証する仕組みです。認証器が秘密鍵で作成した署名を、サービス側が公開鍵で検証します。MFAが認証要素の組み合わせを表すのに対し、FIDOはその本人確認に使う仕組みを表します。
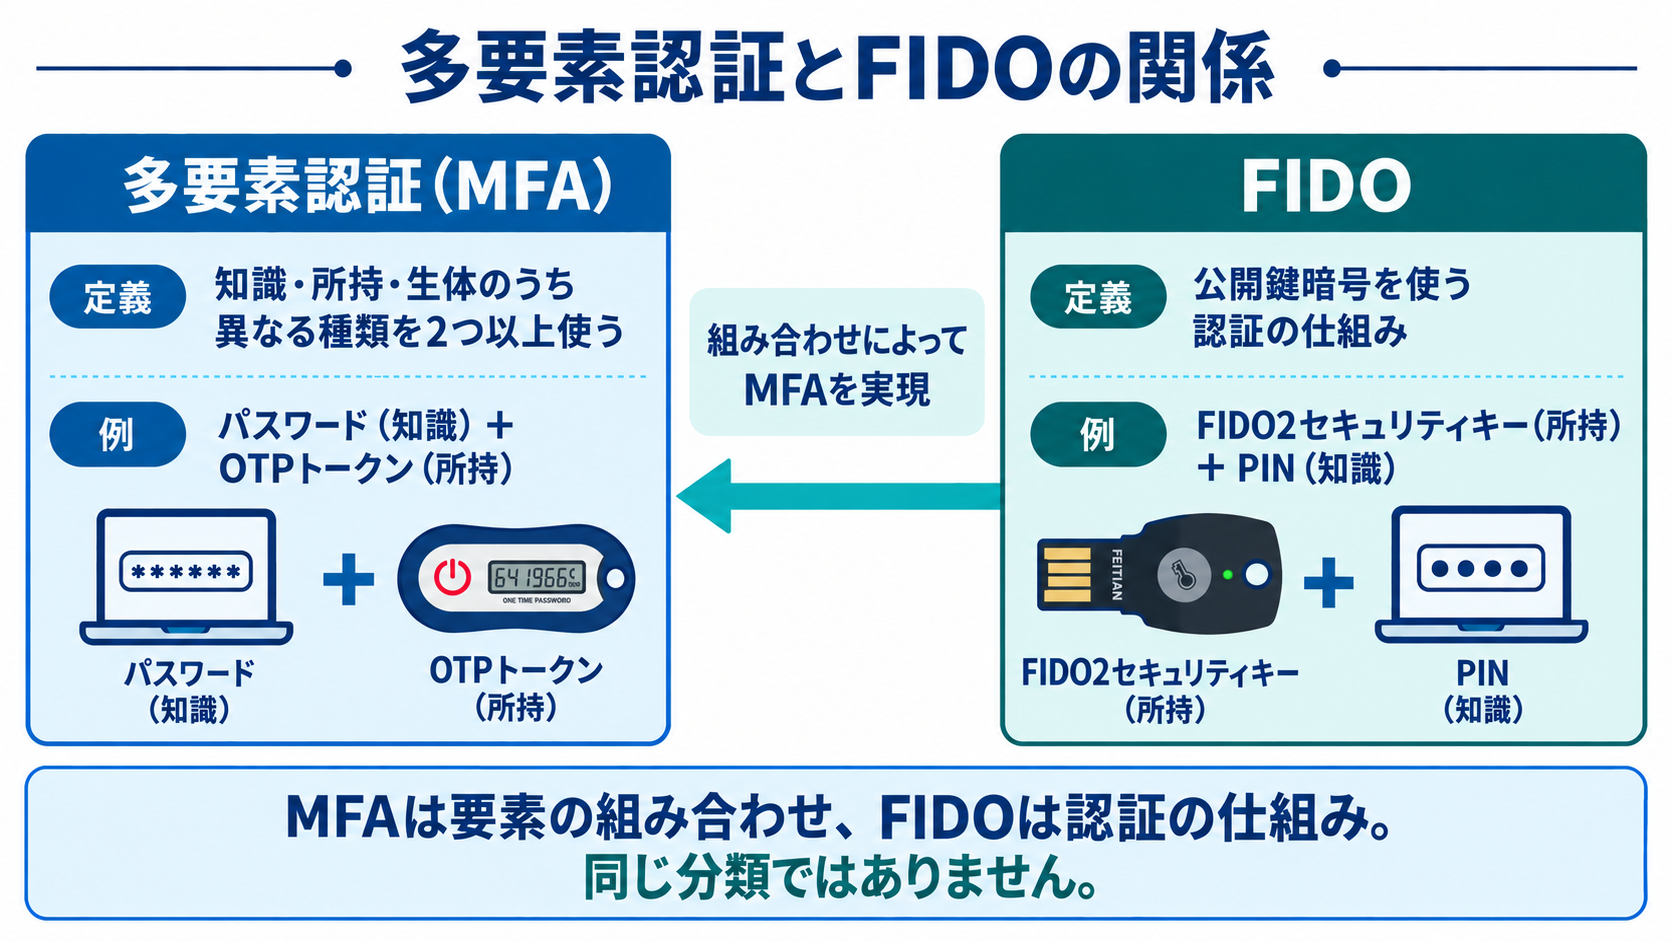
FIDO2セキュリティキーの所持とPIN・生体による本人確認を組み合わせれば、パスワードを使わずに多要素認証を行える構成があります。一方、FIDOにはパスワードに追加して使う方法もあり、FIDOという名称だけでパスワードレスになるとは限りません。
認証時の操作は、サービスや認証器の設定によって異なります。キーへのタッチだけでなく、PINの入力や指紋による本人確認が必要な場合があります。登録時と日常のサインイン時の操作を、実際の端末で確認しましょう。
不正アクセス対策に使うFIDOキー
フィッシングに強い仕組み
FIDOセキュリティキーは、FIDOの認証情報を保持する専用の機器です。秘密鍵を内部に保管し、認証先に対応する署名を作成します。サービスに秘密鍵を送らないため、サービス側の侵害によってキー内の秘密鍵は漏れない構造になっています。
フィッシングに強いのは、認証情報が正規のサービスのドメインなどにひもづき、偽サイトで同じ認証を使えないようにするためです。ただし、端末のマルウェアやログイン後のセッションの盗難なども含め、あらゆる侵入を防げるわけではありません。
導入しやすさと対応サービス
選定では、USB Type-A・Type-CやNFCなどの接続方法と、PIN・指紋などの本人確認方法を分けて確認します。スマートフォンが使えない現場でも候補になりますが、USB機器の接続可否、OS・ブラウザー、対象サービスの設定との適合が必要です。
不正アクセス対策を進める手順
優先順位の決め方
認証強化の優先順位は、外部から接続できる範囲と、侵害された場合の影響を踏まえて決めます。
外部公開サービスや管理者アカウントは、優先して確認したい対象です。一方、悪用が確認されている脆弱性がある場合は、その修正も急ぎます。認証強化が終わるまで、ほかの対策を待つ必要はありません。
導入のステップ
FIDOセキュリティキーを導入する場合は、対応確認と復旧の準備を行い、小規模な試行から展開します。
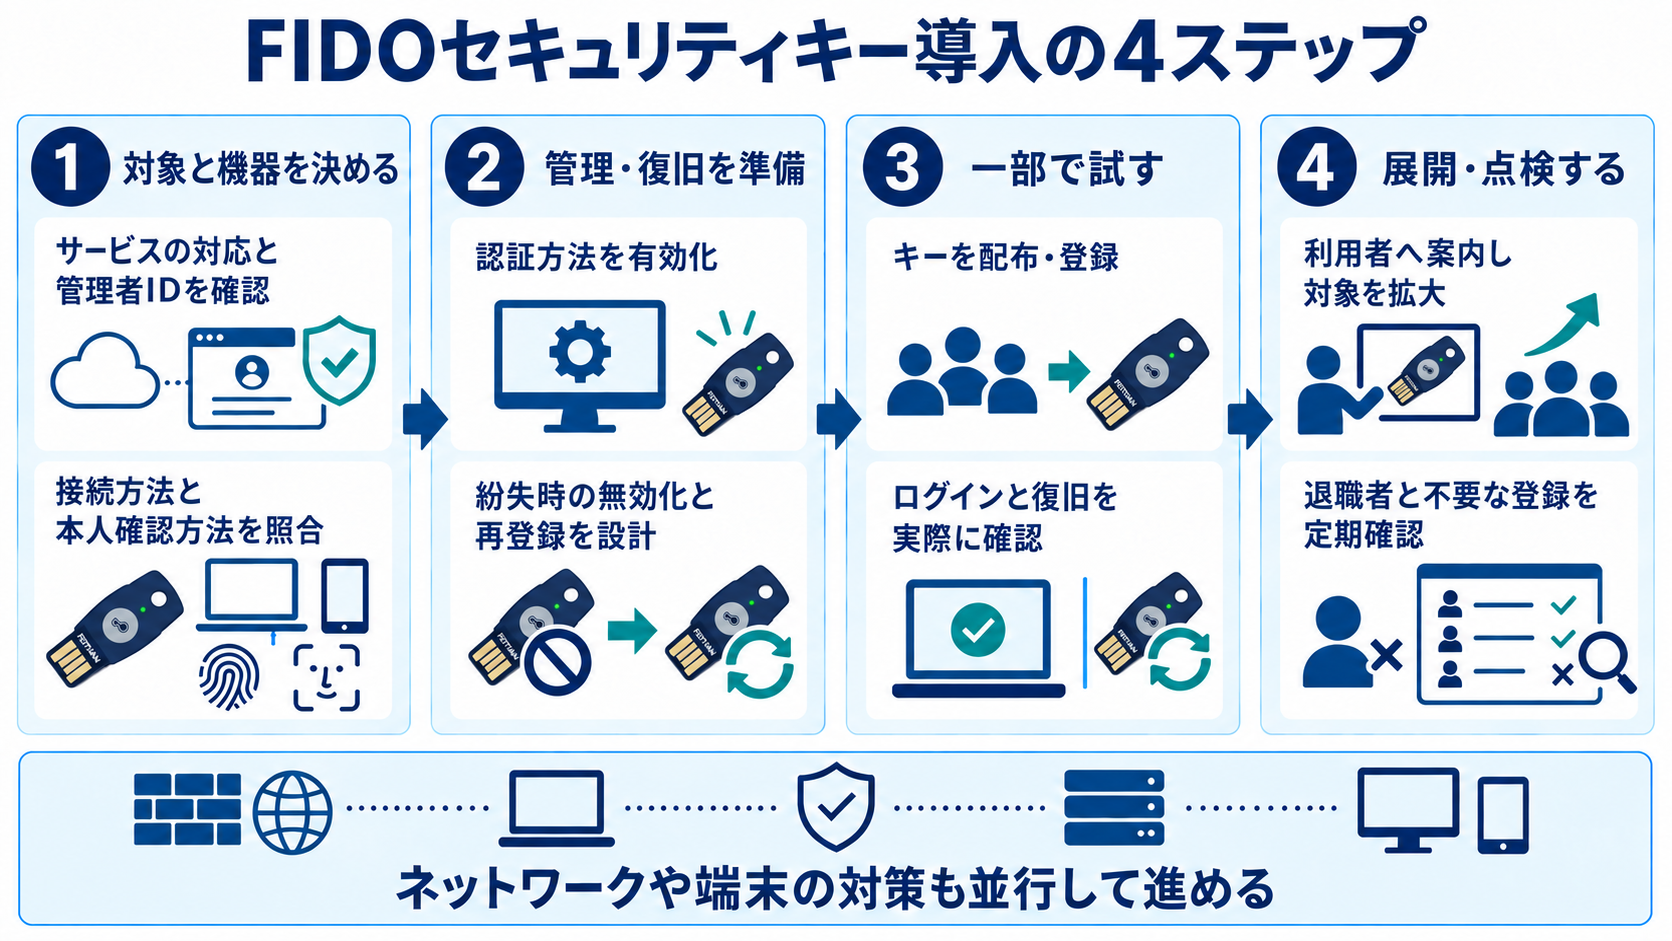
FIDOセキュリティキーは物理キーのため、紛失時の対応が重要です。予備のキーを用意しておく運用や、紛失時に管理者が登録を無効化できる仕組みを整えておくことをおすすめします。退職時は、キーの回収と登録の無効化を行います。
導入時に、利用者向けの登録手順と紛失時の連絡先をあらかじめ用意しておくと、運用がスムーズです。
不正アクセス対策のまとめ
不正アクセスには、認証情報の悪用だけでなく、脆弱性や設定不備を狙う手口もあります。認証・ネットワーク・端末やサーバを守る対策を組み合わせることが基本です。
認証では、サービスと現場の条件に合う多要素認証を選びます。フィッシング耐性が必要な場合はFIDOも検討し、登録と紛失時の復旧を試してから利用範囲を広げましょう。
正当な権限を持たない第三者が、コンピュータやネットワークに不正にアクセスすることです。ID・パスワードの窃取や、システムの脆弱性を突いて侵入する手口があります。
認証・通信経路・端末やサーバを守る対策を組み合わせます。多要素認証だけでなく、ソフトウェアの更新、アクセス範囲や権限の見直し、監視も必要です。
多要素認証は、異なる種類の認証要素を2つ以上使うことです。FIDOは公開鍵暗号による認証の仕組みで、キーの所持とPIN・指紋などを組み合わせて多要素認証を実現できます。
対応するサービスで使えます。サービス側の設定に加え、キーの規格、OS・ブラウザー、USBやNFCなどの接続方法を確認してください。
不正アクセス対策のFIDOキー導入相談
飛天ジャパンは、FIDO2やFIDO U2Fに対応するFIDOセキュリティキーを提供しています。USB Type-A・Type-C、NFCへの対応や、指紋認証の有無が異なるモデルがあり、利用環境に合わせて選定できます。
対象サービスの多要素認証やパスワードレス認証に使えるか、機器と設定の組み合わせを確認してから導入します。対応確認や試行のご相談は、無料の体験版お申込みフォーム、資料ダウンロードフォーム、お問い合わせをご利用ください。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ