

二段階認証とは?
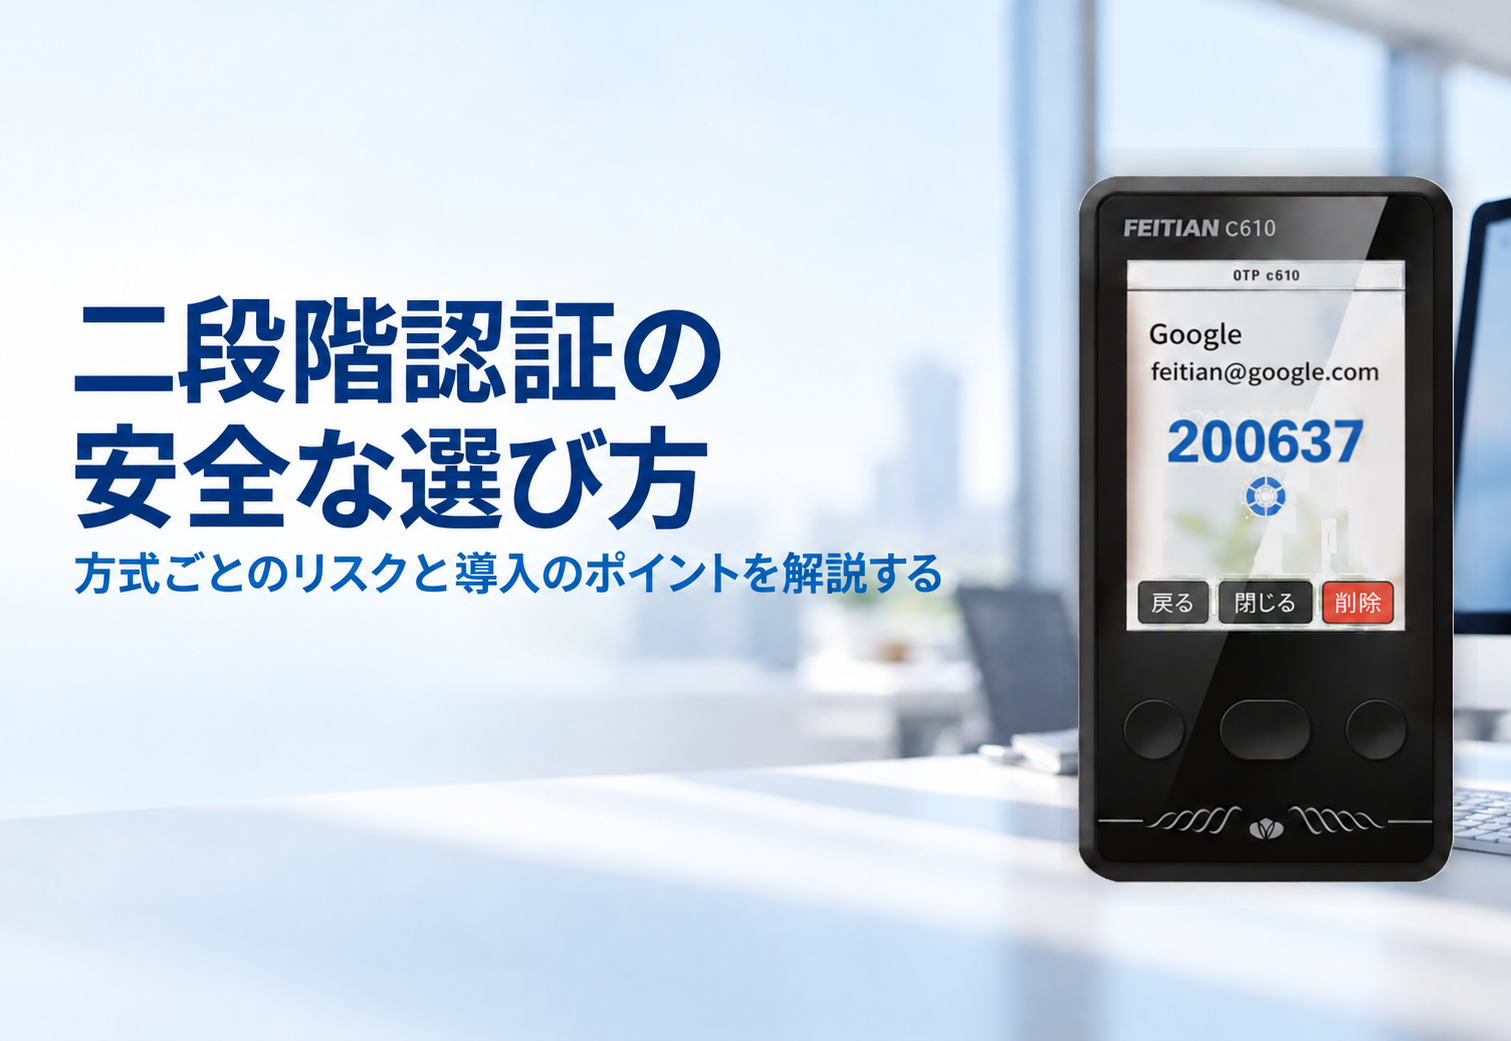
二段階認証は、パスワードに加えてワンタイムコードを入力する方式として多くのサービスで使われています。ただし、安全性は方式によって異なります。2025年にフィッシング対策協議会へ寄せられた報告は2,454,297件と過去最多で、認証情報を狙う攻撃への対策は引き続き重要です。
本記事では、二段階認証の仕組み、二要素認証・多要素認証との違い、主な方式のリスク、企業が認証方式を選ぶポイントと導入方法を解説します。
出典:フィッシング対策協議会「フィッシングレポート2026」
二段階認証とは
二段階認証は、ログイン時に2つの手順を経て本人確認する認証方式です。
二段階認証の仕組み
代表例は、ID・パスワードを入力した後、SMSや認証アプリなどで取得したワンタイムパスワード(OTP)を入力する方法です。OTPは1回限り有効なコードで、SMS・メールで送信されるものや、認証アプリ・専用端末で生成されるものがあります。
実際は二要素認証を指すことも多い
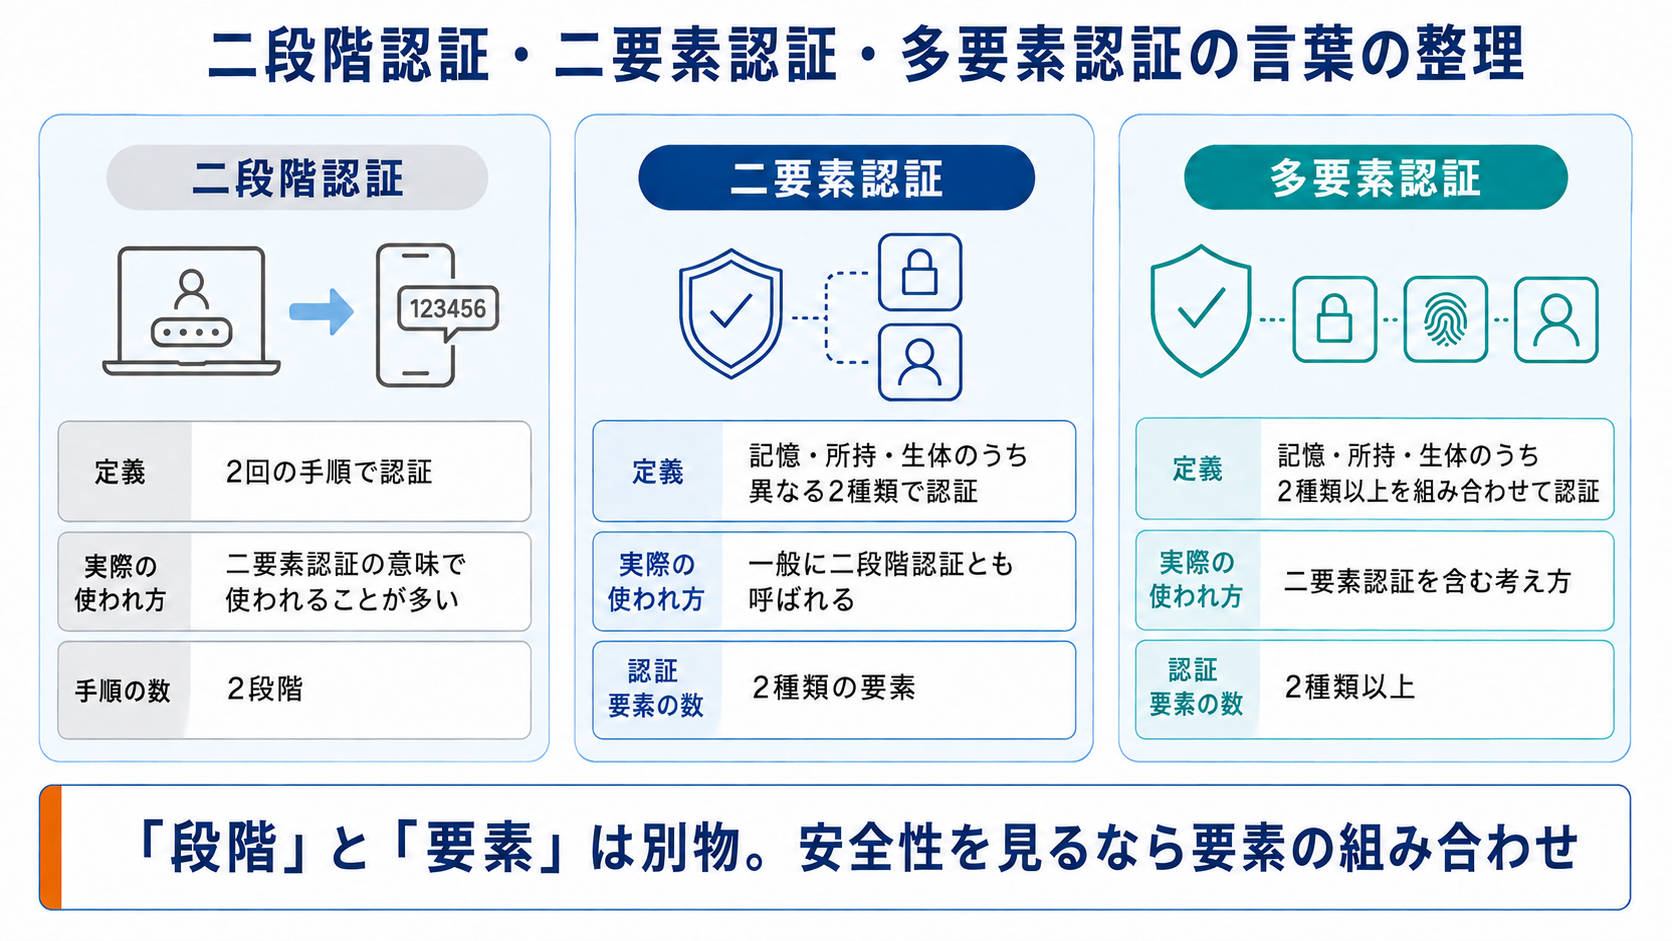
「二段階」は手順の数を表すため、同じ種類の認証を2回行う場合も含みます。一方、実務ではパスワードと所持端末など、異なる要素を組み合わせた二要素認証を「二段階認証」と表現することも多くあります。
二要素認証・多要素認証との違い
二要素認証とは
認証要素は、パスワードなどの「知識」、端末などの「所持」、指紋や顔などの「生体」の3種類です。このうち異なる2種類を組み合わせる認証を二要素認証と呼びます。
多要素認証との関係
多要素認証(MFA)は、2種類以上の要素を組み合わせる認証の総称です。二要素認証もMFAに含まれます。重要なのは、段階数や要素数だけでなく、採用する方式のリスクも確認することです。
二段階認証の主な方式
ワンタイムコードの生成・受け取り方法は、主に次の3つです。
SMS・メールのコード方式
SMSやメールで届くコードを入力する方式です。導入しやすい一方、フィッシングによるコードの窃取や、SMSではSIMスワップなどのリスクがあります。
認証アプリ方式
スマートフォンの認証アプリでTOTPなどのコードを生成する方式です。SMSのように電話回線でコードを受け取る必要はありませんが、スマートフォンの利用が前提です。
ハードウェアOTPトークン
専用端末でOTPを生成する方式です。スマートフォンが不要なため、社用スマホを配布していない職場や、スマホを持ち込めない環境でも利用できます。OATH/RFC6238(TOTP)準拠の製品は、同規格に対応するサービスで利用できます。
| 方式 | コード取得 | スマホ | 主な注意点 |
|---|---|---|---|
| SMS・メール | 通信経路で受信 | 必須ではない | フィッシング、SIMスワップ等 |
| 認証アプリ | 端末内で生成 | 必要 | 端末管理、フィッシング |
| ハードウェアOTP | 専用端末で生成 | 不要 | トークン管理、フィッシング |
SMS二段階認証の主なリスク
フィッシングでコードを盗まれる
偽サイトにID・パスワードとOTPを入力させ、攻撃者がそのコードを本物のサイトへ即座に転送する手口があります。OTPは使い捨てでも、偽サイトへ入力すれば突破される可能性があります。
2025年の国内フィッシング報告件数は2,454,297件と過去最多でした。
出典:フィッシング対策協議会「フィッシングレポート2026」
SIMスワップでSMSを奪われる
SIMスワップは、電話番号を不正に別のSIMへ移し、SMSを攻撃者側で受信する手口です。NISTも電話網を使ったSMS等の認証を「制限付き」とし、SIM変更や番号移行などのリスク確認を求めています。
安全な認証方式の選び方
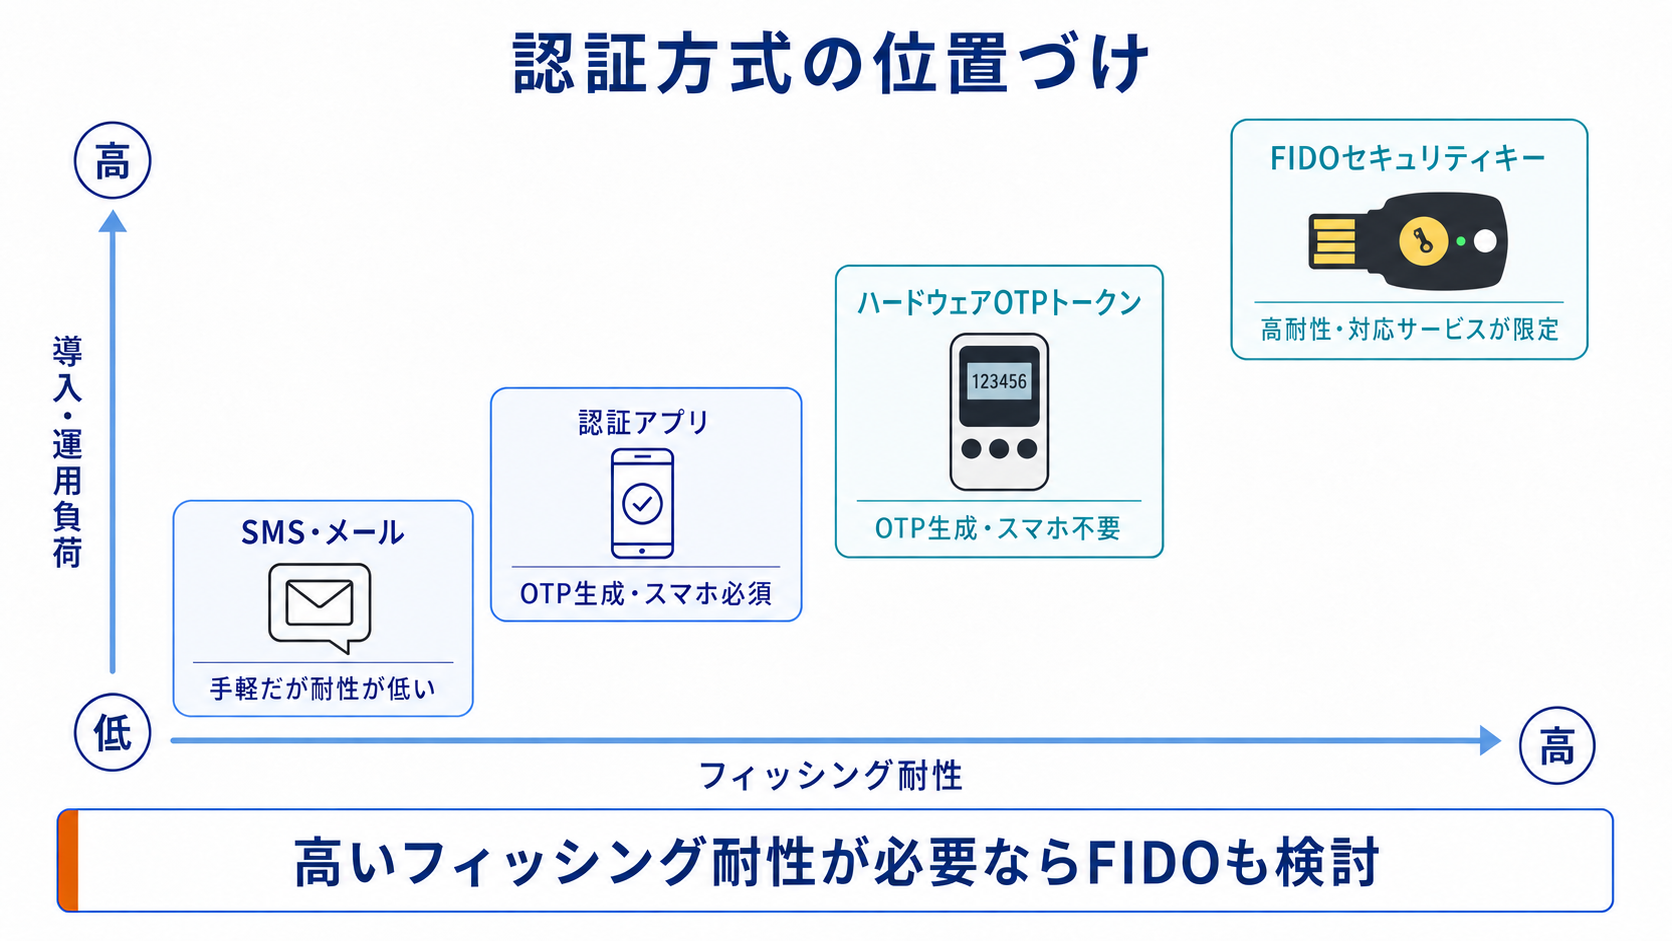
企業では「二段階認証を使っているか」だけでなく、必要なセキュリティ水準と職場環境に合う方式かを確認します。
フィッシング耐性と運用条件で選ぶ
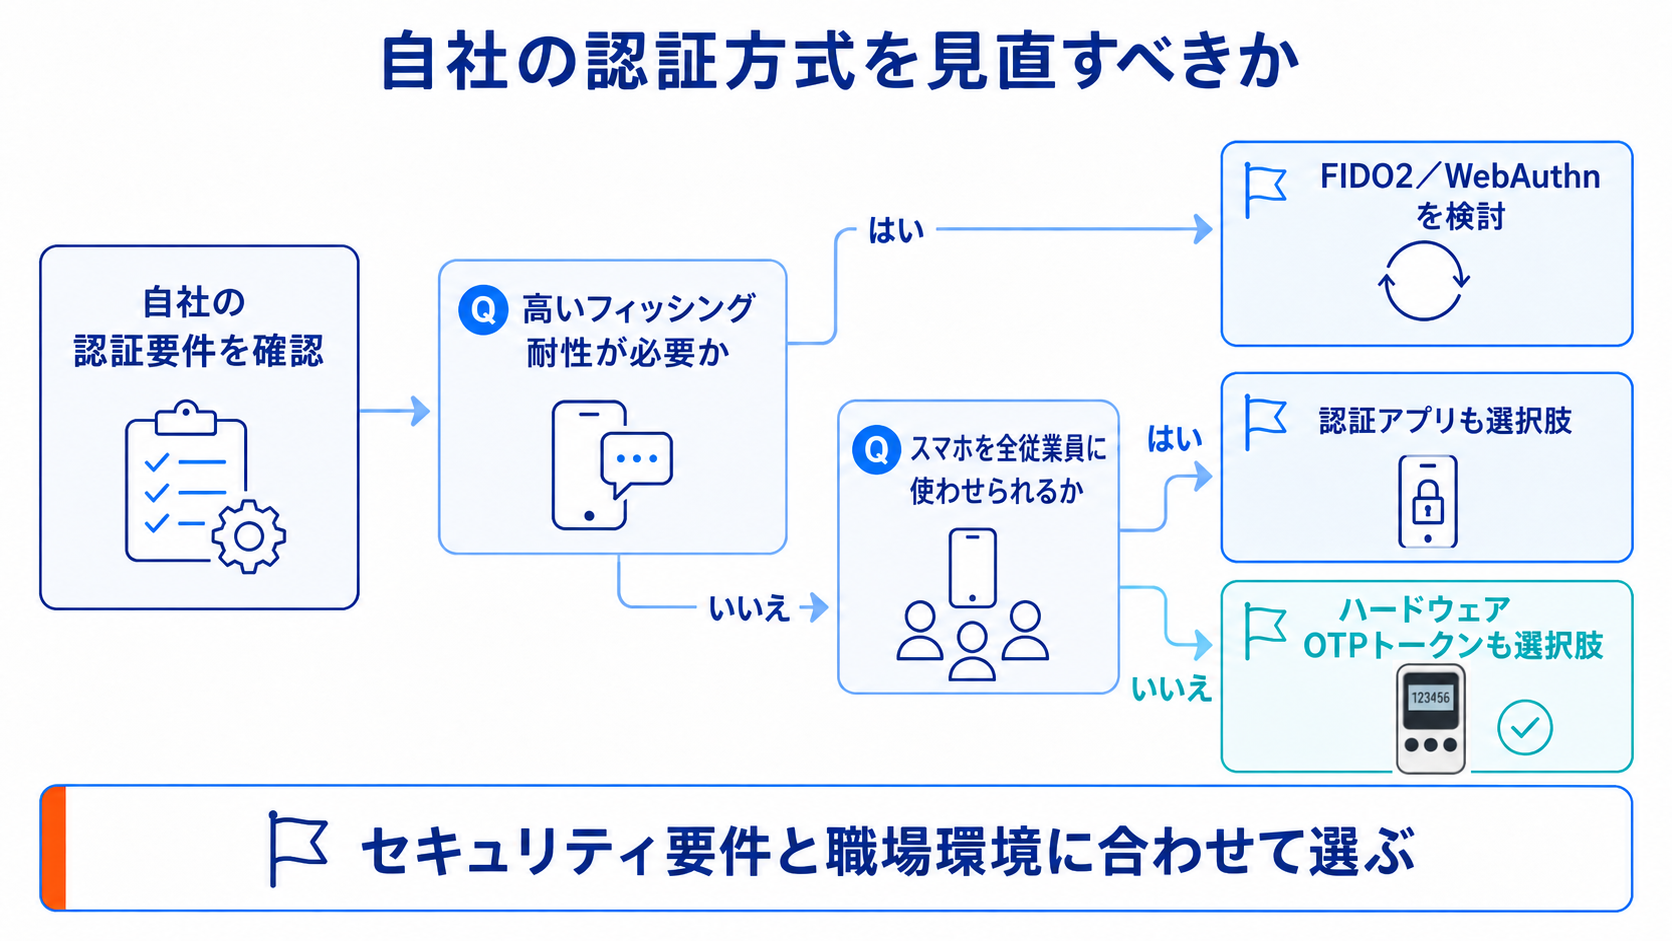
確認したいのは、フィッシング耐性、スマートフォンの利用可否、導入・管理の負担です。
SMS、認証アプリ、ハードウェアOTPなど、人がOTPを画面へ入力する方式は、偽サイトへコードを入力するタイプのフィッシングを防ぐ仕組みではありません。NISTはOTP認証をフィッシング耐性のある方式とはしておらず、高いフィッシング耐性が必要な場合はFIDO2/WebAuthnなどを検討します。
一方、スマートフォンを使えない職場でTOTP型のMFAを導入したい場合は、ハードウェアOTPトークンが選択肢になります。
スマホを使えない職場への対応
工場、コールセンター、店舗など、スマートフォンを持ち込めない職場では認証アプリを全員に展開できない場合があります。こうした環境では、専用端末でコードを生成する方式なら、社用スマホを追加配布せずにMFAへ対応できます。
ハードウェアOTPトークンの導入の進め方
飛天ジャパンのQRコードOTPトークン「c610」を例に、導入の流れを紹介します。
対象システムを確認する
まず、MFAを適用するシステムとTOTP方式への対応状況を確認します。c610はOATH/RFC6238(TOTP)に準拠し、Microsoft AuthenticatorやGoogle AuthenticatorベースのQRコードを読み取ってOTPを生成できます。
QRコードを読み取って登録する
サービス側でMFAを有効にし、画面に表示されたQRコードをc610で読み取って登録します。利用者自身で登録できるため、管理者による事前のキッティング負担を抑えられます。
運用ルールを決める
c610は1台につき最大3アカウントを登録できます。紛失時の再登録手順や端末管理のルールも事前に決めておきましょう。
まとめ
二段階認証は、方式によってリスクと運用条件が異なります。高いフィッシング耐性が必要な場合はFIDO2/WebAuthnなどを、スマートフォンを使えない環境でTOTP型MFAを導入する場合はハードウェアOTPを含め、自社に合う方式を選びましょう。
二段階認証は手順が2つあること、二要素認証は異なる2種類の認証要素を使うことを指します。
SMSにはフィッシングやSIMスワップなどのリスクがあります。利用するシステムの要件に応じて、ほかの方式も検討しましょう。
あります。OTPを偽サイトへ入力させ、その場で本物のサイトへ転送するフィッシングなどがあります。
できます。TOTPに対応するシステムでは、ハードウェアOTPトークンを利用できる場合があります。
飛天ジャパンのOTPトークン
飛天ジャパンのc610は、スマートフォンの認証アプリの代替として利用できるQRコード読取型OTPトークンです。OATH/RFC6238(TOTP)に準拠し、最大3アカウントを登録できます。累計導入実績は3万台を超えています(2026年8月時点・飛天ジャパン確認)。
スマホを配布していない、または持ち込めない職場でMFA導入を検討している場合は、対象サービスへの対応状況を確認のうえご相談ください。
ご検討の際は、無料の体験版お申込みフォーム、資料ダウンロードフォーム、お問い合わせをご利用ください。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ