

二要素認証とは?
パスワードだけで社内システムにログインさせている状態は、いまや大きなリスクです。認証情報の漏えいやフィッシング攻撃が増えるなか、多くの企業が最初に取り組むのが二要素認証です。二要素認証とは、パスワードなどの「知識」に加えて「異なる種類」の要素を1つ組み合わせる方式で、パスワードが漏えいしても突破されにくくします。
本記事では、二要素認証の仕組み、5つの方式、選び方と導入の進め方を解説します。読み終えると、どのシステムから導入し、どの方式を選ぶかを判断できます。
二要素認証とは?
二要素認証とは、本人確認の方法(認証要素)を2つ組み合わせる方式です。「要素」とは、本人だけが持っている情報や物、身体的特徴のことです。要素は次の3種類に分類されます。
| 要素 | 意味 | 例 |
|---|---|---|
| 知識(Something you know) | 本人だけが知っている情報 | パスワード、PIN |
| 所持(Something you have) | 本人だけが所有しているもの | スマートフォン、ICカード、トークン |
| 生体(Something you are) | 本人の身体的特徴 | 指紋、顔、虹彩 |
二要素認証は、このうち「異なる種類」の2つを組み合わせます。「パスワード+スマホアプリの生成コード」のように、種類の異なる要素を組み合わせることが本質です。
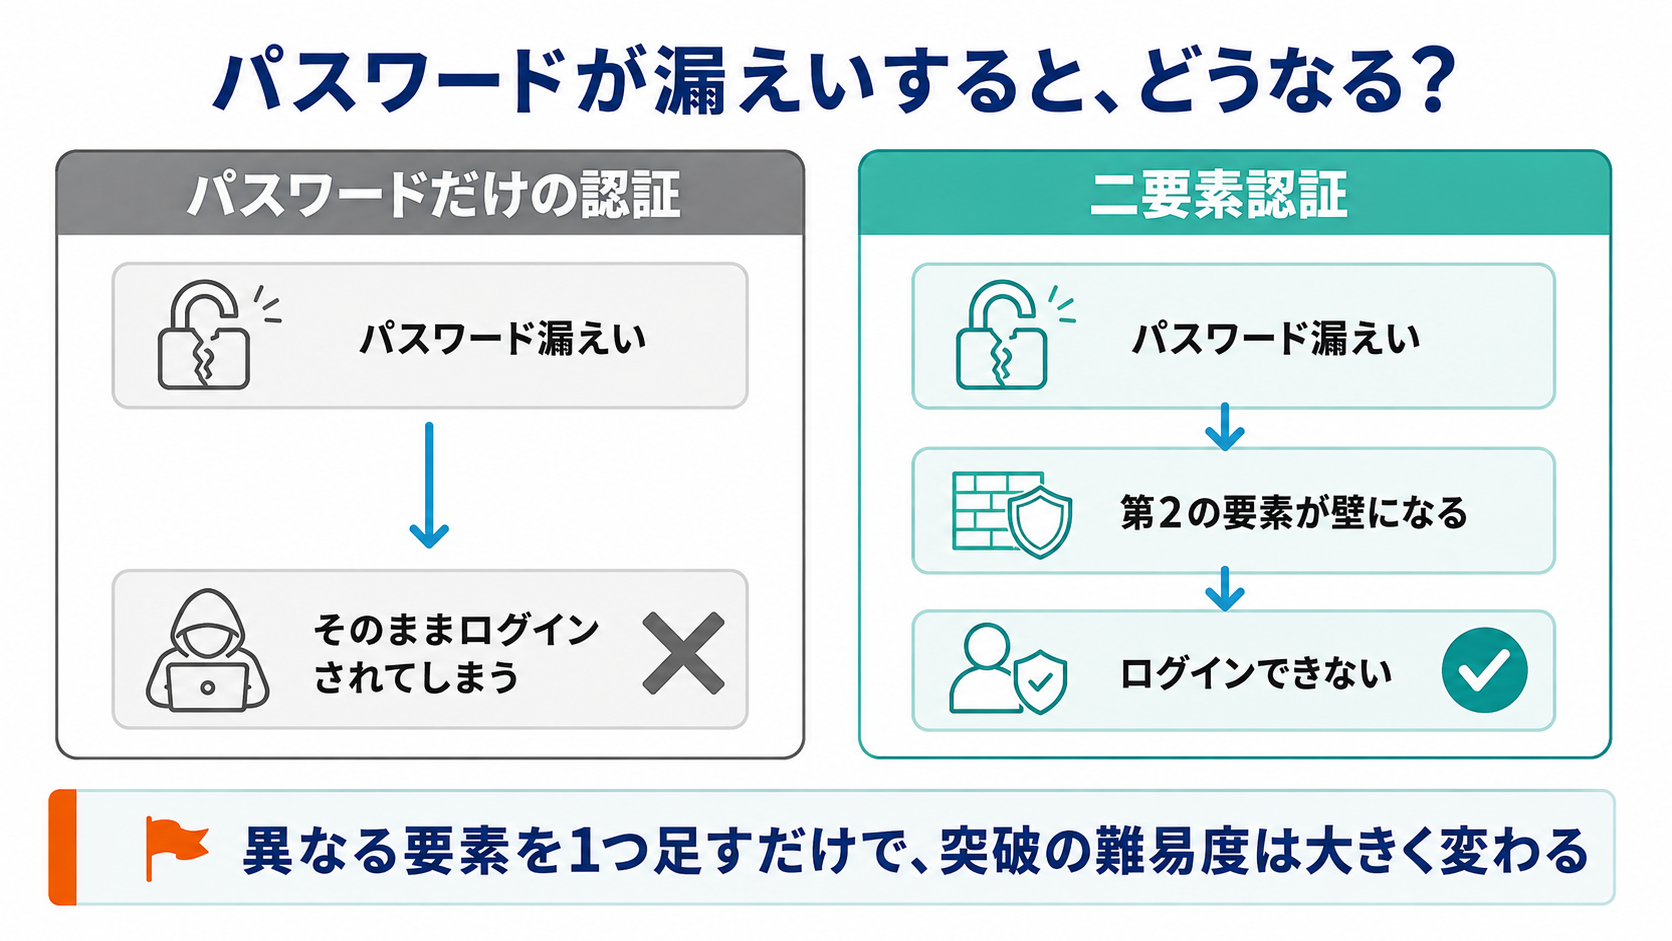
パスワードを2回入力させる認証は、手順が2段階でも要素は「知識」の1種類で、漏えいすればすべて突破されます。一方、知識に所持や生体を組み合わせれば、パスワードが漏えいしても、もう1つの要素を入手しない限りログインできません。
二段階認証とは何が違う?
二要素認証とよく混同されるのが「二段階認証」です。二段階認証は「手順が2つあること」、二要素認証は「要素が2種類あること」を指します。
たとえば「パスワード+SMSのコード」は、SMSのコードがスマートフォン(電話番号)の保持に依存するため、形式上は二要素認証に数えられます。ただし、コードはフィッシングやSIMスワップで奪取されるリスクがあり、要素を足しただけで安全になるわけではありません。
サービス側の表記は「二段階認証」でも、実際には二要素認証のケースが多く見られます。2つの工程が「異なる種類の要素」に基づいているかを確認しておくと、安全側の判断ができます。
なぜ今、二要素認証が必要なのか
パスワードだけでは防げない攻撃
パスワードだけの認証は、次のような攻撃に弱いことが知られています。いずれもパスワードの入手か推測が起点です。
フィッシング:偽サイトに誘導し、IDとパスワードを入力させる
パスワード漏えい:流出したID・パスワードを使われる
使い回し:他サイトで漏えいした同じパスワードを使われる
ブルートフォース:総当たりでパスワードを推測される
Verizonの「2024 Data Breach Investigations Report」では、「Basic Web Application Attacks」に分類された侵害の77%で、盗まれた認証情報が使われていました。パスワードは漏えいすると第三者による不正利用につながるため、パスワードだけに依存しない認証が重要です。
出典:Verizon「2024 Data Breach Investigations Report」
認証強化が求められる背景
二要素認証への対応は、任意判断から「求められる対応」に変わりつつあります。代表例がGitHubの2要素認証(2FA)義務化です(2023年3月から段階的に開始し、2023年末までに全対象者へ拡大、猶予期間は45日)。
出典:GitHub公式ブログ「Raising the bar for software security: GitHub 2FA begins March 13」
教育機関向けガイドラインでもMFAが推奨され、主要なクラウドサービスでも認証強化が進んでいます。まずは自社が使っているサービスの認証要件を確認しましょう。
二要素認証の主な方式
二要素認証の第2の要素として使われる方式は5つあります。いずれも一長一短で、対応範囲と現場の運用条件で選び方が変わります。
| 方式 | 仕組み | 主な強み | 注意点 |
|---|---|---|---|
| SMS・メールのコード | コードをSMSやメールで送信し、入力させる | 導入のハードルが最も低い | 他の方式より安全性が低いとされる |
| 認証アプリのOTP | スマホアプリがOTP(時間連動)を表示する | SMSより安全。追加デバイス不要 | スマホが必要。機種変更時は再登録 |
| ハードウェアトークン | 専用デバイスがOTPを生成する | スマホを使わずに導入できる | 紛失に備えた代替手段の登録が必須 |
| FIDOセキュリティキー | FIDO2(WebAuthn)準拠。公開鍵暗号で認証 | フィッシングに強い | 対応サービスを事前に確認 |
| 生体認証 | 指紋や顔などで確認する | 忘れる・なくすことがない | 端末の情報に依存。単独では1要素 |
出典:Microsoft「2要素認証とは(Security 101)」、FIDO Alliance「FIDO2」
SMSやメールのコード送信
導入のハードルが最も低く、対応サービスも多い方式です。SMSはSIMスワップ(電話番号の契約を第三者に乗っ取られ、SMSコードを受信されてしまう攻撃)のリスクがあり、メールもアカウントが乗っ取られるとコードが見られるため、補助的な方式として使うのが現実的です。
認証アプリのOTP
スマホの認証アプリ(Google Authenticator、Microsoft Authenticatorなど)が、時間連動のワンタイムパスワード(OTP)を表示します。6桁の番号は通常30〜60秒で失効するため、盗まれたコードを使い回されるリスクが抑えられます。スマホを業務で使えない環境では利用できません。
ハードウェアトークン
専用のトークン端末がワンタイムパスワードを生成します。社用スマホを支給していない、スマホを持ち込めない現場でも導入でき、QRコードを読み取って登録するタイプは管理者によるキッティング(初期設定作業)が不要です。紛失に備え、代替手段の登録をしておきましょう。
FIDOセキュリティキー
USBやNFCの鍵型デバイスを使い、公開鍵暗号で認証します。フィッシング耐性が高い一方、対応サービスは限られるため、導入前の確認が必要です。
生体認証
指紋や顔などの身体的特徴で確認します。忘れる・なくすことがない一方、端末内の情報に依存するため単独では1要素で、知識や所持と組み合わせて使います。
自社に合う方式はどう選ぶ?
方式選びは2つのステップで進めます。導入対象の優先順位づけと、方式の絞り込みです。
導入対象システムの優先順位をつける
基準は「被害の影響の大きさ」です。外部に公開されているシステム(クラウドサービス、VPNなど)、管理者権限のあるアカウント、顧客情報にアクセスできるシステムから優先します。一度に全部ではなく、影響の大きい順に段階を踏みましょう。
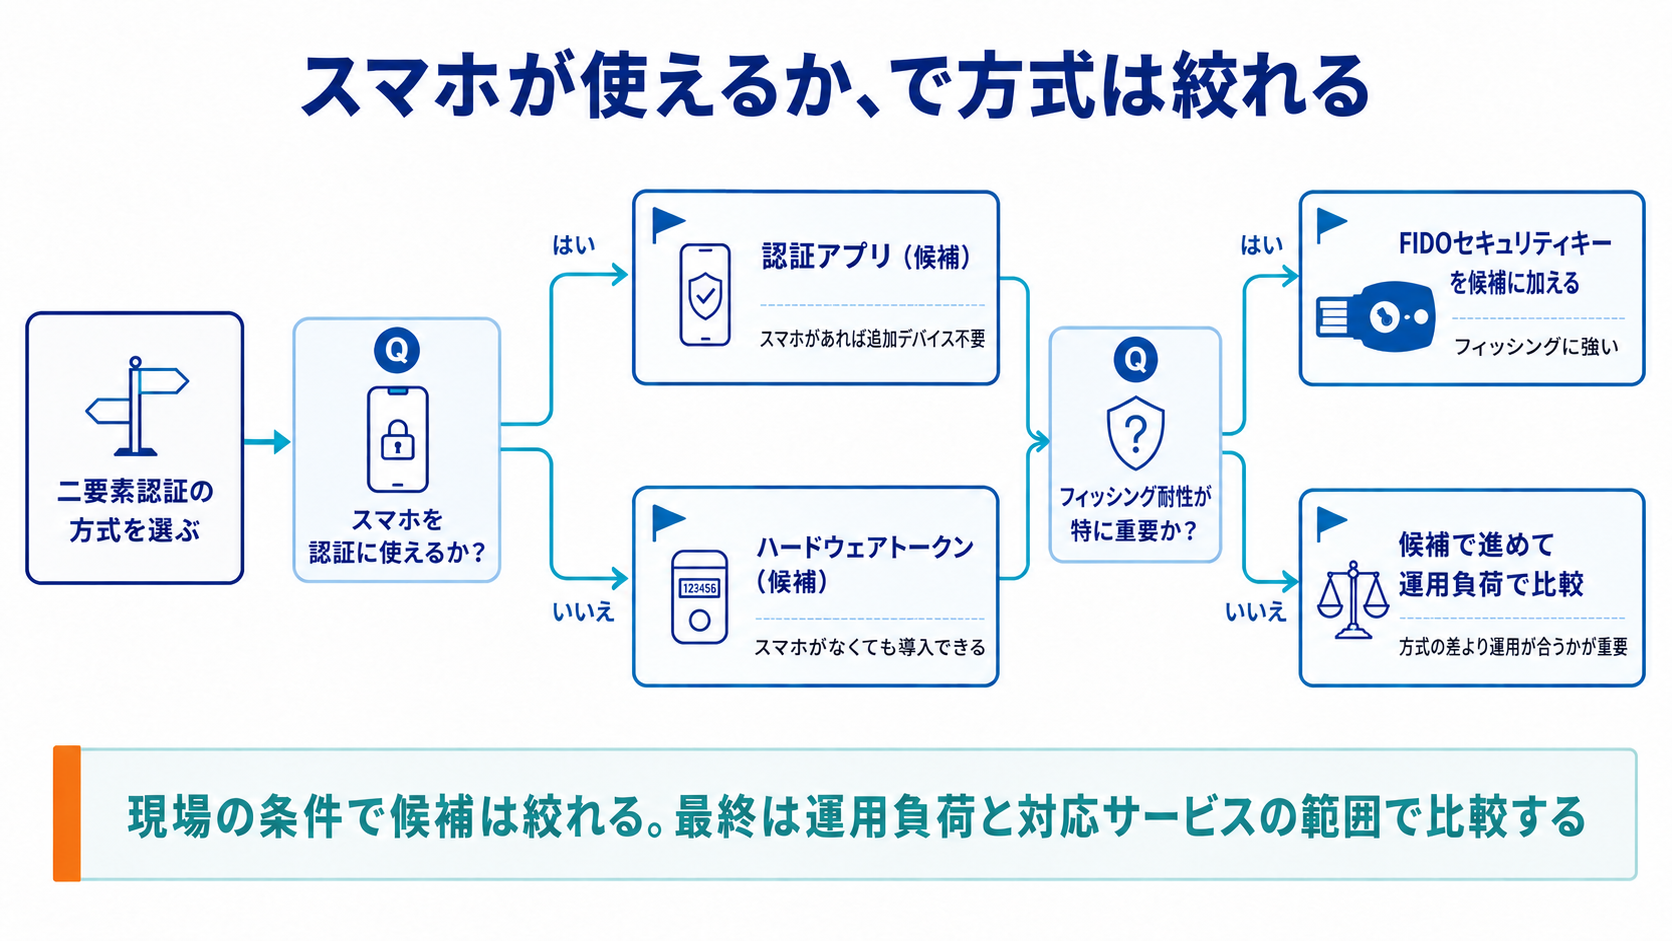
方式選びの3つの判断軸
フィッシング耐性:扱う情報が機密に近いほど、強い方式(FIDOセキュリティキーなど)を検討する
現場の環境:スマホを認証に使えるか。持ち込み禁止の現場では、ハードウェアトークンが候補になる
運用負荷:登録・発行・紛失対応・従業員教育の手間。自社で運用を回せるかまで含めて検討する
導入の進め方
二要素認証は、全社一斉ではなくパイロット導入から始めるのがポイントです。対象を絞って運用し、登録手順やトラブルを洗い出してから広げると、全社展開時の混乱を抑えられます。
導入時に、認証手段を失ったときのバックアップ方法も登録しておきましょう。スマホやトークンの紛失、機種変更でログインできなくなる「ロックアウト」を防ぎます。
運用のポイント
紛失や故障は起こる前提で運用を設計します。管理者による失効・再発行の手順と問い合わせ窓口を決めておかないと、対応が遅れて業務が止まってしまいます。
二要素認証は、従業員に受け入れられて初めて効果を発揮します。登録手順の案内をわかりやすく整え、認証の意味を説明し、問い合わせ体制を用意しましょう。運用の負担が大きすぎると例外処理が増え、かえってセキュリティが弱まります。
まとめ
二要素認証は、知識要素に「異なる種類」の要素を1つ組み合わせる方式です。方式にはSMS、認証アプリ、ハードウェアトークン、FIDOセキュリティキー、生体認証があり、安全性・対応範囲・運用負荷が異なるため、現場の条件と継続運用できる手間に合わせて選ぶことが重要です。導入は影響の大きいシステムから優先順位をつけ、段階を踏みましょう。
二段階認証は「手順が2つあること」、二要素認証は「要素が2種類あること」を指します。パスワードを2回入力する場合は要素が1種類のため、二要素認証ではありません。
導入できます。スマホを認証に使えない環境では、ハードウェアトークン(例:c610)が選択肢です。QRコードを読み取るだけで登録でき、管理者によるキッティングも不要です。
導入時点でバックアップ方法を登録しておきます。回復コードの保管や予備デバイスの登録が一般的で、管理者による失効・再発行の手順を決めておけば、業務を止めずに対応できます。
スマホを使えない現場で使えるc610
スマホを認証に使えない現場では、ハードウェアトークンが有力です。飛天ジャパンの「c610」は、QRコードOTPトークンと呼ばれる認証専用デバイスで、スマホアプリ(Google Authenticator、Microsoft Authenticatorなど)の代替として使えます。国際標準のTOTP(RFC6238)に準拠し、Microsoft 365(Entra ID)やGoogle、Salesforce、AWSなどTOTP対応サービスで利用できます。累計導入数は3万台を超え(2026年8月時点・飛天ジャパン確認)、教育機関やオフィス、工場など幅広い現場で利用されています。
ご検討の際は、無料の体験版お申込みフォーム、資料ダウンロードフォーム、お問い合わせをご利用ください。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ