

多要素認証(MFA)
【PPC注意喚起】個人情報漏えい対策で見直すべき4つのポイント|安全管理措置を解説
この記事の要点(3つのポイント)
1.個人情報保護委員会(PPC)は2026年10月7日、大規模な個人データの漏えい等事案を踏まえた注意喚起を公表しました。
2.アクセス制御、認証、不正アクセス対策、ログの分析・監視などについて、技術的安全管理措置の見直し予定が示されています。
3.組織外からのアクセスや管理者権限、重要な個人データへのアクセスでは、フィッシング耐性を含む多要素認証(MFA)が
手法の一例として示されています。
2026年10月7日、個人情報保護委員会(PPC)は「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表しました。近年、大量の個人情報を取り扱う事業者が外部から不正アクセスを受け、個人データが漏えい、または漏えいのおそれが生じる事案が発生しています。
これを受け、PPCは2027年4月に予定しているガイドライン見直し内容の確定に先立ち、技術的安全管理措置の見直し予定を公表しました。なお、今回示された「手法の例示」は、すべての企業に一律で義務付けられるものではありません。事業規模や取り扱う個人データ、リスクに応じた対策を検討することが重要です。
本記事では、PPCの注意喚起を踏まえ、企業が確認したいポイントを4つに整理します。
■企業が確認したい4つのポイント
| 確認ポイント | 主なチェック内容 | 対応例 |
| ①認証 | パスワードだけに依存していないか | MFAの導入、フィッシング耐性のある認証の検討 |
| ②アクセス制御・システム対策 | 不要な権限や古いソフトウェアが残っていないか | 最小権限化、権限棚卸し、アップデート |
| ③ログ・監視 | ログを保存するだけになっていないか | ログの定期分析、必要に応じてEDR等を活用 |
| ④データ管理 | 不要な個人データを保有していないか | 定期的な棚卸し、保存・削除ルールの整備 |
1.認証方式は十分か
今回の見直し予定では、組織外からのアクセスや管理者権限、重要な個人データへのアクセスについて、多要素認証(MFA)の導入が手法の例として示されています。
特に注目したいのが「フィッシングに耐性のある認証」です。
パスワードだけに依存した認証では、フィッシングや認証情報の漏えいによって第三者に不正利用されるリスクがあります。
まずは、重要なシステムや管理者アカウントについて、現在の認証方式を確認することが重要です。
2.アクセス権限やシステム設定は適切か
認証だけでなく、「誰が、どの情報にアクセスできるのか」を適切に管理する必要があります。
例えば、
- ・アクセス権限を必要最小限にしているか
- ・退職・異動時に権限を見直しているか
- ・OSやアプリケーションを最新の状態に保っているか
- ・許可された端末からのみアクセスできるようにしているか
といった点を定期的に確認しましょう。
3.ログを保存するだけになっていないか
不正アクセスを早期に検知するためには、認証ログやアクセスログなどを保存するだけでなく、定期的に確認・分析することも重要です。
「どのログを取得しているか」「誰が確認するか」「異常を検知した際の対応フローが決まっているか」まで点検しておく必要があります。
4.不要な個人データを保有していないか
必要のなくなった個人データを保有し続けることも、漏えい時の被害を拡大させる要因になります。
保存期間や削除ルールを定め、定期的にデータを棚卸しすることが重要です。
「守る」だけでなく、「持ちすぎない」こともセキュリティ対策の一つです。
■フィッシング耐性のある認証とは?
多要素認証(MFA)で利用される認証方式には、SMSやメールによるワンタイムコード、認証アプリなど、さまざまな方式があります。
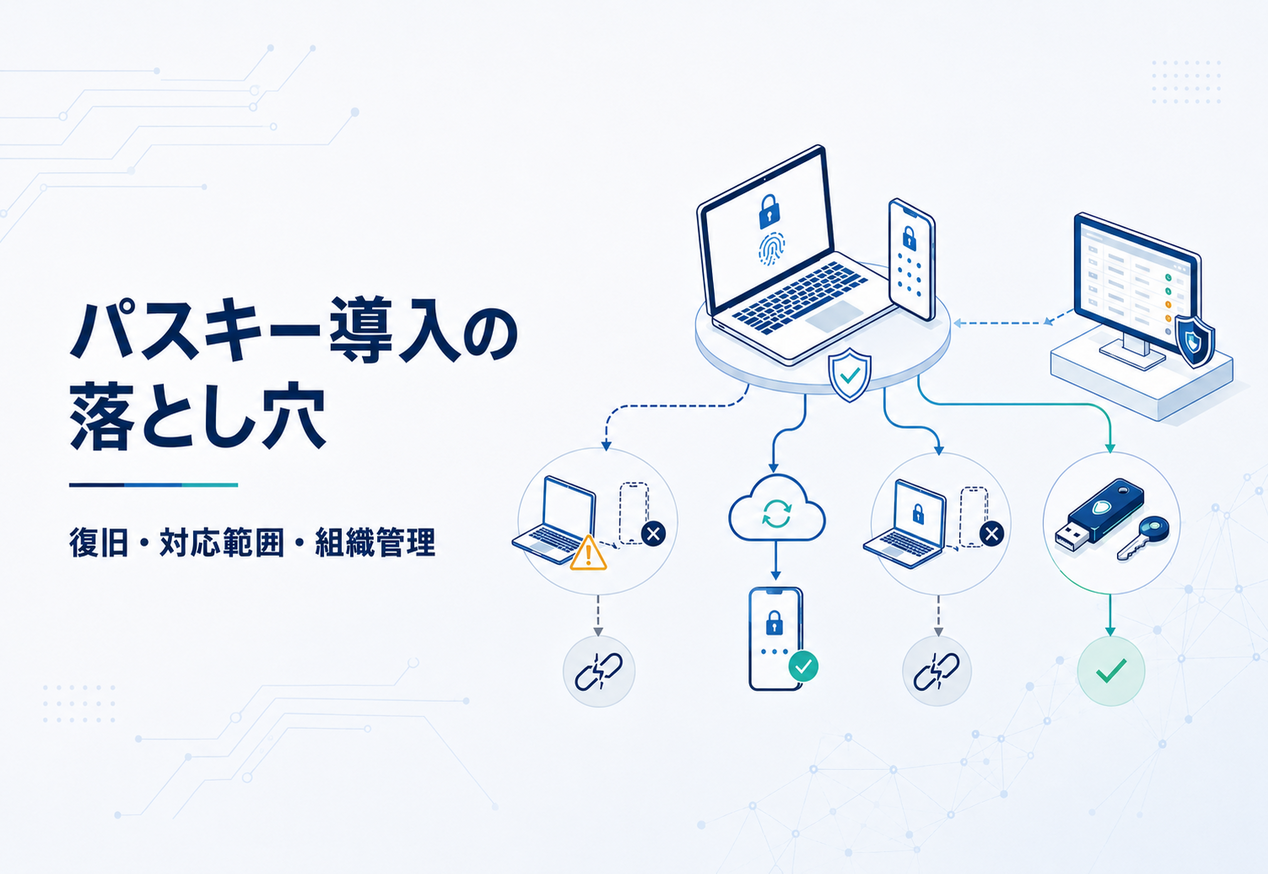
その中で、フィッシング耐性のある認証方式の選択肢の一つが「FIDO2」です。
FIDO2は公開鍵暗号を利用し、認証するWebサイトと認証処理を結び付けることで、偽サイトを利用したフィッシング攻撃に対して高い耐性を持つことが特徴です。
また、パスワードをサーバーと共有せずに認証できるため、パスワードレス認証にも活用できます。
なお、PPCがFIDO2という特定の規格や製品の導入を義務付けているわけではありません。
■FIDO2対応の「FIDOセキュリティキー」
飛天ジャパンでは、FIDO2に対応した「ePass FIDO」シリーズや、指紋認証に対応した「BioPass FIDO」シリーズを提供しています。
物理的なセキュリティキーを利用することで、FIDO2に対応したサービスやシステムの認証強化に活用できます。
また、スマートフォンを利用しにくいコールセンターやサーバールームなどでも、MFAを導入する際の選択肢となります。
FIDOセキュリティキー 無料体験版はこちら
https://ftsafe.co.jp/contact/tryout/
■よくある質問
PPCはFIDO2の導入を義務付けていますか?
いいえ。PPCは特定の規格や製品を義務付けているわけではありません。「フィッシングに耐性のあるものを含む多要素認証」が手法の例として示されています。
FIDO2を導入すれば安全管理措置への対応は完了しますか?
いいえ。FIDO2は認証強化の手段の一つです。アクセス制御、ログ管理、システム対策、データ管理なども含めて総合的に対策する必要があります。
■まとめ:まずは認証とアクセス環境の点検から
今回のPPCによる注意喚起では、認証、アクセス制御、ログ監視などの技術的安全管理措置に加え、不要となった個人データの消去についても、改めて点検する必要性が示されています。
まずは、
- ・重要なシステムの認証方式
- ・管理者アカウントの権限
- ・アクセスログの確認体制
- ・不要な個人データの有無
を確認してみましょう。
そのうえで、重要なシステムや管理者アカウントの認証強化を検討する場合は、フィッシング耐性を備えたFIDO2対応の認証も有力な選択肢の一つです。
飛天ジャパンでは、FIDOセキュリティキーを実際の環境でお試しいただける無料体験版をご用意しています。
FIDOセキュリティキー 無料体験版はこちら
https://ftsafe.co.jp/contact/tryout/
参考:個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」
https://www.ppc.go.jp/news/press/2026/261007_houdou/
※本記事は、個人情報保護委員会が公表した資料等に基づく一般的な情報提供を目的としたものであり、個別の事案について法的な判断を示すものではありません。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ