

多要素認証(MFA)導入ガイド
社内ポータルは、社内のお知らせや業務アプリケーションへの入り口となるサイトです。この入り口の認証がIDとパスワードだけの場合、認証情報が漏えいすると、社内システムへの不正アクセスにつながるおそれがあります。2025年に日本国内で報告されたフィッシングは約245万件と過去最多を記録しており、認証情報を狙う攻撃への対策は重要です。
本記事では、社内ポータルを狙う攻撃、多要素認証(MFA)の主な方式、認証基盤の導入形態と選び方、導入の進め方を解説します。
社内ポータルのログインを狙う攻撃
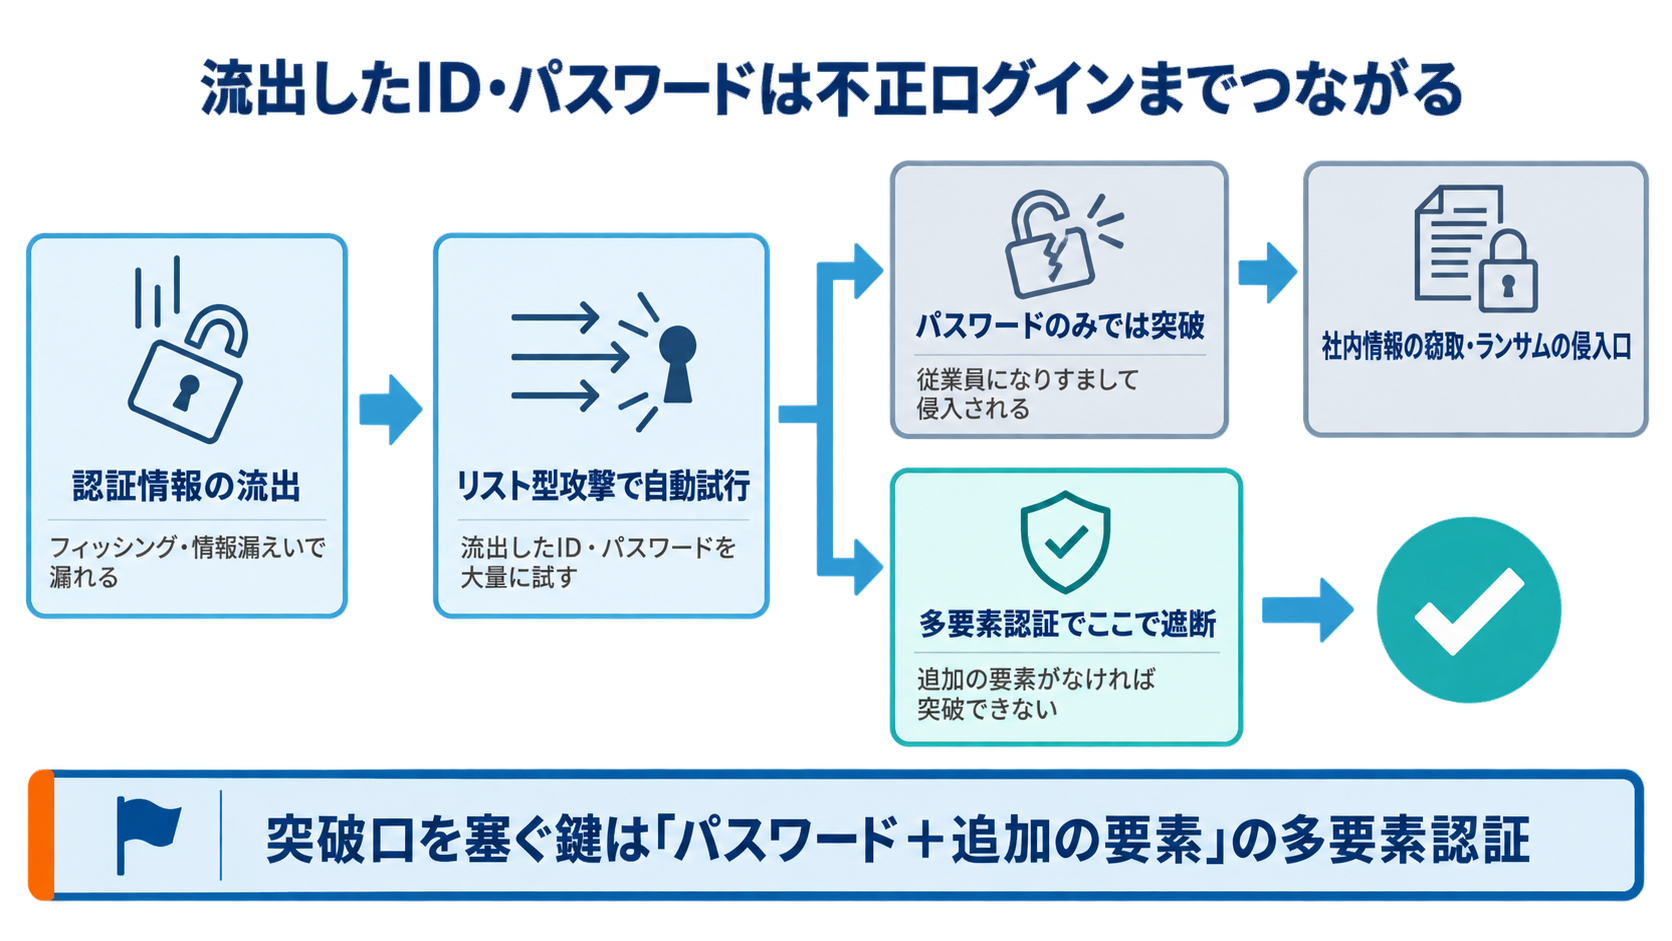
社内ポータルの認証情報が漏えいすると、従業員になりすました不正アクセスにつながる可能性があります。代表的な攻撃と、その背景を確認します。
クレデンシャルスタッフィング
クレデンシャルスタッフィング(パスワードリスト攻撃)は、他サービスから流出したID・パスワードの組み合わせを、別のサービスへ大量に試す攻撃です。フィッシングや情報漏えいで入手された認証情報が、そのまま不正ログインに使われます。
パスワードの流出と使い回し
同じパスワードを複数のサービスで使い回していると、一つのサービスから漏えいした認証情報が、社内ポータルへの不正ログインにも悪用される可能性があります。
社内ポータルが狙われる理由
社内ポータルは、申請・承認、勤怠、経費、顧客情報を扱う業務システムなどへの入り口です。ログインが突破されると、従業員になりすましたアクセスによる情報漏えいや、ほかの社内システムへの侵入につながるおそれがあります。
パスワード認証の限界と多要素認証の必要性
パスワードを複雑にして管理するだけでは、フィッシングや他サービスからの流出による不正アクセスを完全には防げません。そこで検討したいのが多要素認証です。
パスワード認証の限界
パスワードは本人だけが知っている「記憶情報」を使う認証方式です。フィッシングや情報漏えいなどで第三者に知られると、その情報だけで本人になりすまされる可能性があります。
多要素認証で守る仕組み
多要素認証(MFA)は、「記憶」「所持」「生体」など、異なる種類の認証要素を2つ以上組み合わせる方式です。
パスワードとは別の認証要素を追加することで、ID・パスワードだけが漏えいした場合の不正ログインを防ぎやすくなります。
社外からアクセスする場合の対策
リモートワークなどで社外から社内ポータルへアクセスする場合も、ログイン時の本人確認が重要です。社内外を問わず利用するシステムでは、パスワードだけに依存しない認証を検討しましょう。
社内ポータルに導入できる認証方式
多要素認証には複数の方式があり、フィッシングへの強さや必要な端末、運用負荷が異なります。
SMS・メールのコード
パスワード入力後に、SMSやメールで届いたワンタイムコードを入力する方式です。導入しやすい一方、偽サイトへコードを入力させるフィッシングや、受け取り先を狙った攻撃に注意が必要です。
認証アプリ
スマートフォンの認証アプリを利用する方式です。ワンタイムコードの生成やプッシュ通知による承認など、方式によって仕組みは異なります。
SMSのように電話回線でコードを受け取る必要はありませんが、スマートフォンの利用が前提になります。
パスキー・FIDO2
パスキーやFIDO2は、公開鍵暗号を利用して認証する方式です。偽サイトへ認証情報を入力させるタイプのフィッシングに強いことが特徴です。
ハードウェアOTPトークン
認証専用の端末でワンタイムパスワードを生成する方式です。スマートフォンを必要としないため、社用スマホを配布していない職場や、スマートフォンを持ち込めない環境でも利用できます。
| 方式 | 仕組み | スマートフォン | 主な注意点 |
|---|---|---|---|
| SMS・メール | コードを受信 | 必須ではない | フィッシングなど |
| 認証アプリ | コード生成・承認 | 必要 | 端末管理、方式による違い |
| パスキー・FIDO2 | 公開鍵暗号による認証 | 端末次第 | 対応環境の確認 |
| ハードウェアOTPトークン | 専用端末でOTP生成 | 不要 | トークンの管理 |
認証方式の選び方
認証方式は、セキュリティだけでなく、従業員が利用する端末や運用負荷も含めて選びます。
3つの判断軸で比較する
認証方式を選ぶときは、次の3点を確認します。
-
フィッシング耐性:偽サイトへの認証情報の入力や転送を防げるか
-
利用環境:従業員がスマートフォンなど必要な端末を利用できるか
-
導入・運用負荷:登録、配布、紛失対応などを無理なく運用できるか
高いフィッシング耐性を求める場合は、パスキー・FIDO2などが選択肢になります。一方、スマートフォンを利用できない環境でワンタイムパスワードを使いたい場合は、ハードウェアOTPトークンを検討できます。
職場環境によって複数の方式を使い分けることも可能です。
従業員が使いやすい方式を選ぶ
安全性だけでなく、日々のログイン操作も考慮します。従業員の操作負担が大きい方式では、運用が定着しにくくなるためです。
スマートフォンを持たない従業員や、端末を紛失した場合の代替手段も含めて運用を設計しましょう。
認証基盤の導入形態
認証方式とあわせて検討したいのが、認証基盤をどのように用意するかです。
主に、クラウド認証サービスを利用する方法と、自社で認証基盤を構築・運用する方法があります。
クラウド認証サービス
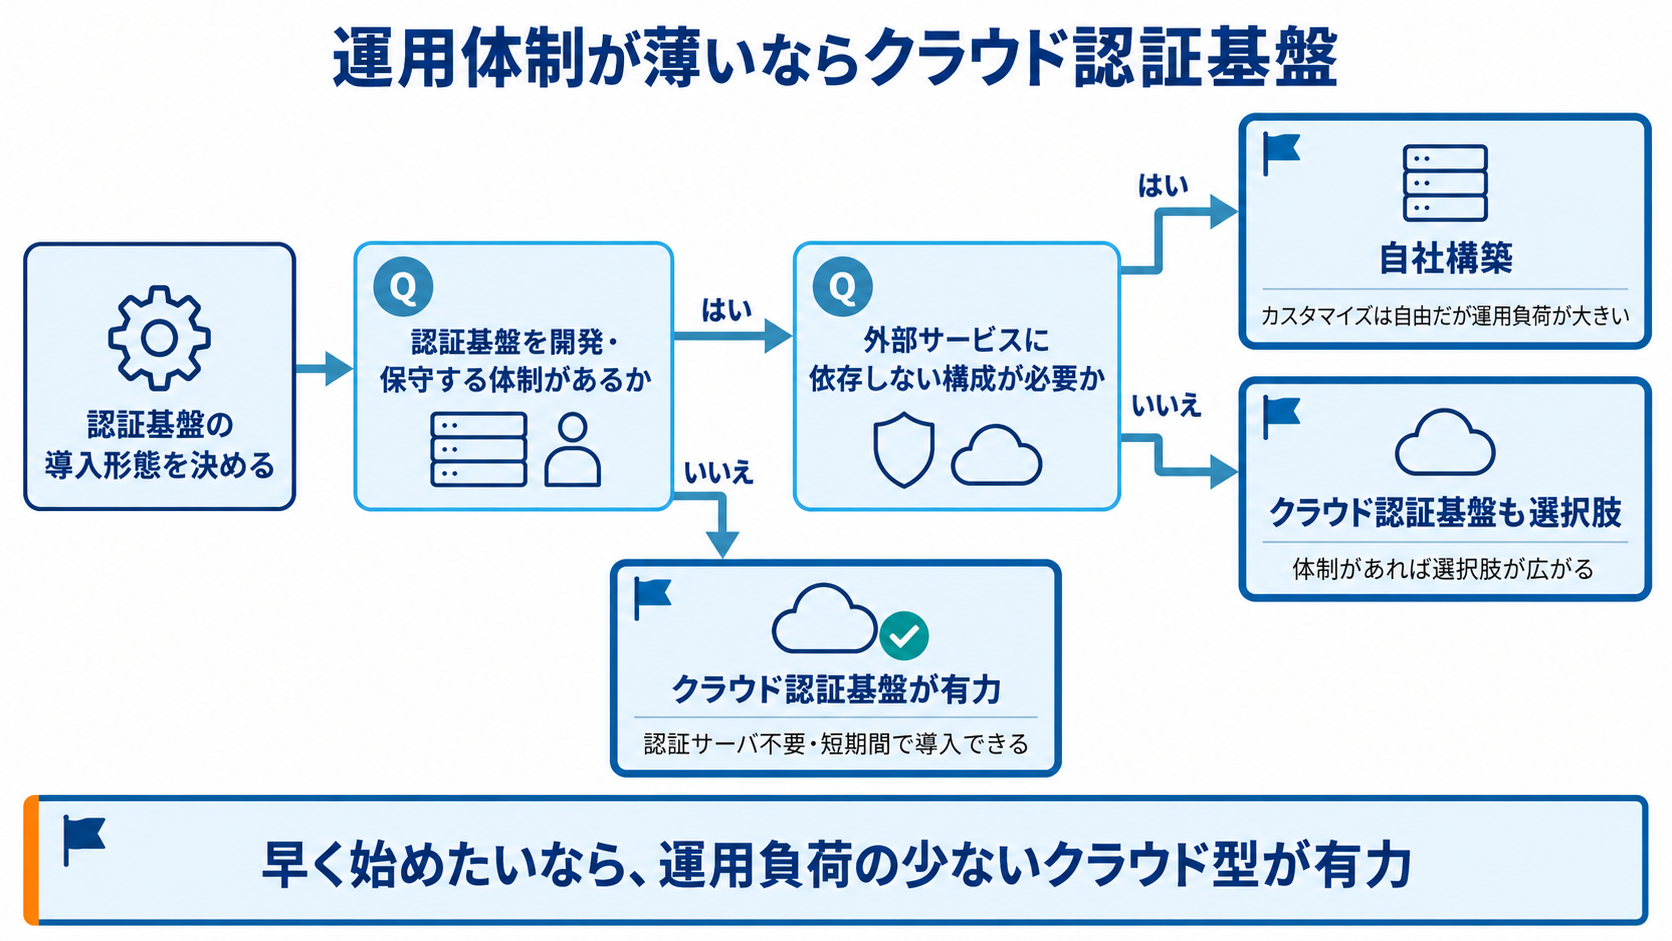
事業者が提供するクラウド上の認証基盤を利用する方法です。自社で認証サーバを構築・保守する必要がなく、比較的短期間で導入しやすいことが特徴です。
自社構築
自社のサーバやクラウド環境に認証基盤を構築・運用する方法です。要件に合わせて構成を設計できる一方、開発や保守を行う体制が必要です。
判断のポイント
導入形態は、主に次の3点で比較します。
-
運用体制:認証基盤を開発・保守できる体制があるか
-
導入期間:いつまでに認証強化を始めたいか
-
セキュリティ要件:外部サービスの利用を許容できるか
クラウド認証基盤で導入する
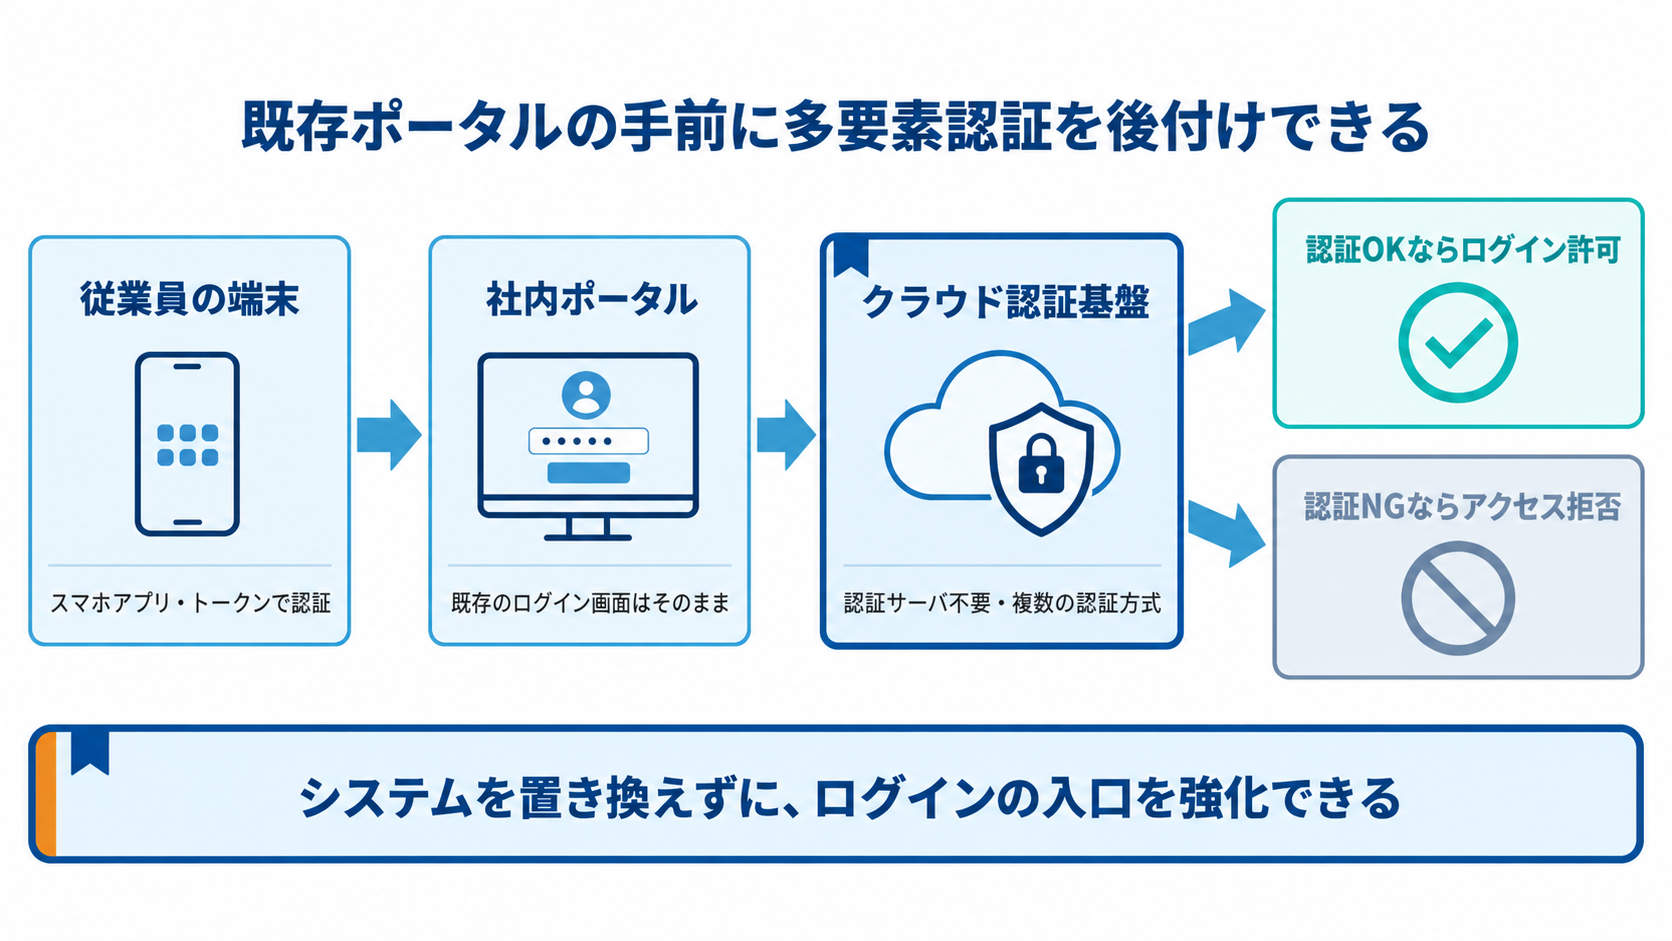
クラウド認証サービスの一例が、飛天ジャパンの「らく認2」です。社内ポータルなどのWebシステムに多要素認証を追加できます。
認証サーバ不要で導入できる
らく認2は、自社で認証サーバを用意せずに利用できるクラウド認証サービスです。既存のWebシステムと連携し、ログイン時に多要素認証を追加できます。
SDKやAPIを利用した連携にも対応しています。
複数の認証方式から選択できる
らく認2では、ソフトウェアOTP認証、プッシュ通知認証、QRコード認証を「らく認2アプリ」内で利用できます。これら3つの認証方式を利用するには、App StoreまたはGoogle Playで無償提供されている「らく認2アプリ」のインストールが必要です。
このほか、パスキー・FIDO2、Authenticator、メール認証などにも対応しています。
従業員の端末環境やセキュリティ要件に合わせて、方式を選択・組み合わせられます。
国内サーバと管理機能
らく認2は国内サーバで運用されています。また、ユーザー管理やログ管理など、認証を運用するための管理機能も提供されています。
導入の進め方
社内ポータルへの多要素認証は、対象を整理したうえで、小規模に試してから展開すると進めやすくなります。
対象システムとユーザーを整理する
まず、認証を強化する社内ポータルやシステムと、その利用者を確認します。あわせて、社用スマホの有無など、従業員の端末環境も整理します。
段階的に展開する
最初から全社へ導入するのではなく、一部の部署などで試験的に導入し、操作や運用上の問題を確認してから対象を広げます。
運用ルールを決める
導入前に、次のような運用ルールも決めておきましょう。
入退社・異動に伴うアカウント管理
認証ログの確認
端末紛失時の再登録や代替手段
まとめ
社内ポータルの認証強化では、パスワードだけに依存せず、自社のセキュリティ要件や利用環境に合った多要素認証を選ぶことが重要です。
認証方式だけでなく、クラウド認証サービスを利用するか、自社で認証基盤を構築するかも含めて検討し、段階的に導入しましょう。
できます。既存のWebシステムと認証基盤を連携し、ログイン時に多要素認証を追加する方法があります。
利用環境や求める安全性によって異なります。フィッシング耐性を重視する場合はパスキー・FIDO2などを検討し、スマートフォンの利用可否や運用負荷も含めて選びましょう。
パスワードが漏えいすると、不正ログインにつながる可能性があります。多要素認証を組み合わせることで、パスワードだけに依存しない認証にできます。
運用体制や導入期間によって異なります。自社で認証基盤を構築・保守する体制がない場合は、クラウド認証サービスも選択肢になります。
飛天ジャパンのクラウド認証サービス
飛天ジャパンは、クラウド認証サービス「らく認2」を提供しています。既存の社内ポータルやWebシステムへ多要素認証を追加し、複数の認証方式から利用環境に合う方式を選べます。
自社の社内ポータルの認証強化を検討している場合は、導入環境に合わせてご相談ください。お問い合わせ
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ