

FIDO認証とは
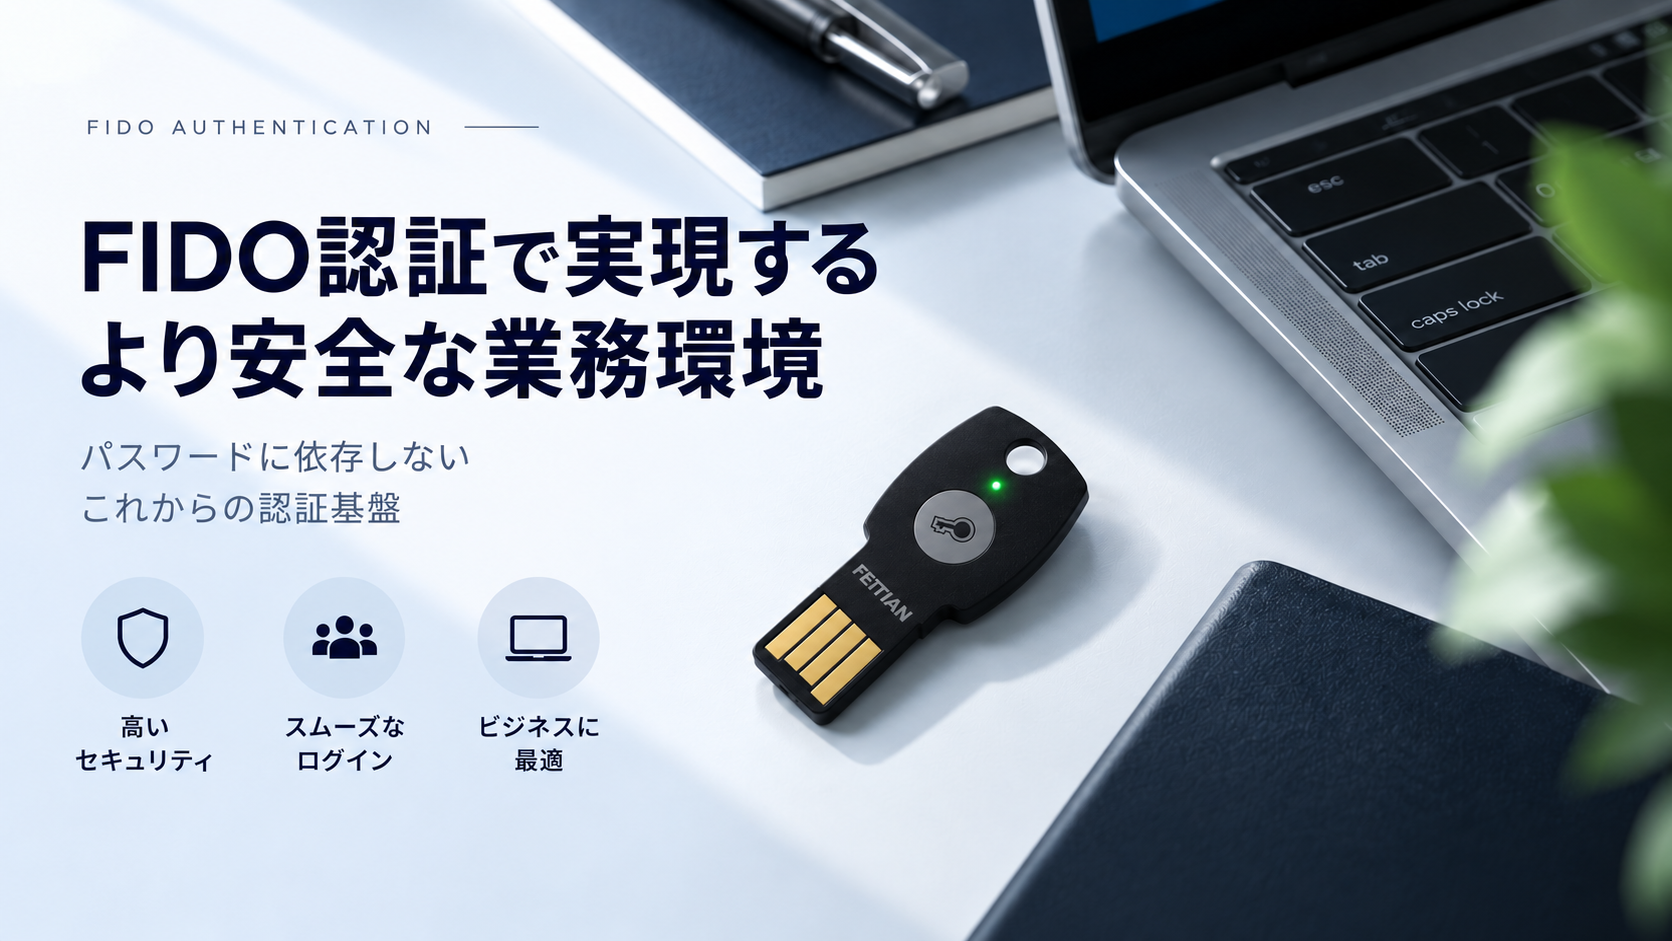
FIDO認証は、公開鍵暗号を利用し、パスワードなどの共有秘密に依存しにくい認証方式です。PCやスマートフォンの内蔵認証器、外付けのセキュリティキーなどを利用でき、フィッシング対策やパスワード運用の負担軽減に役立ちます。
本記事では、FIDO認証の仕組み、FIDO2・WebAuthn・パスキーとの関係、メリットと注意点、認証器の選び方、企業での導入手順を解説します。
FIDO認証の仕組み
FIDO認証とは
FIDOは「Fast IDentity Online」の略称で、FIDO Allianceが策定する認証技術の標準です。FIDO認証では公開鍵暗号を利用し、サービス側へパスワードなどの共有秘密を送って照合する方式とは異なる仕組みで本人確認を行います。
FIDO認証で使う認証器には、PCやスマートフォンに内蔵されたものと、USBやNFCなどで接続する外部認証器があります。指紋や顔などの生体情報は、認証器を利用している本人かを端末側で確認する手段の一つであり、生体認証そのものがFIDO認証を意味するわけではありません。
公開鍵暗号を使った認証の流れ
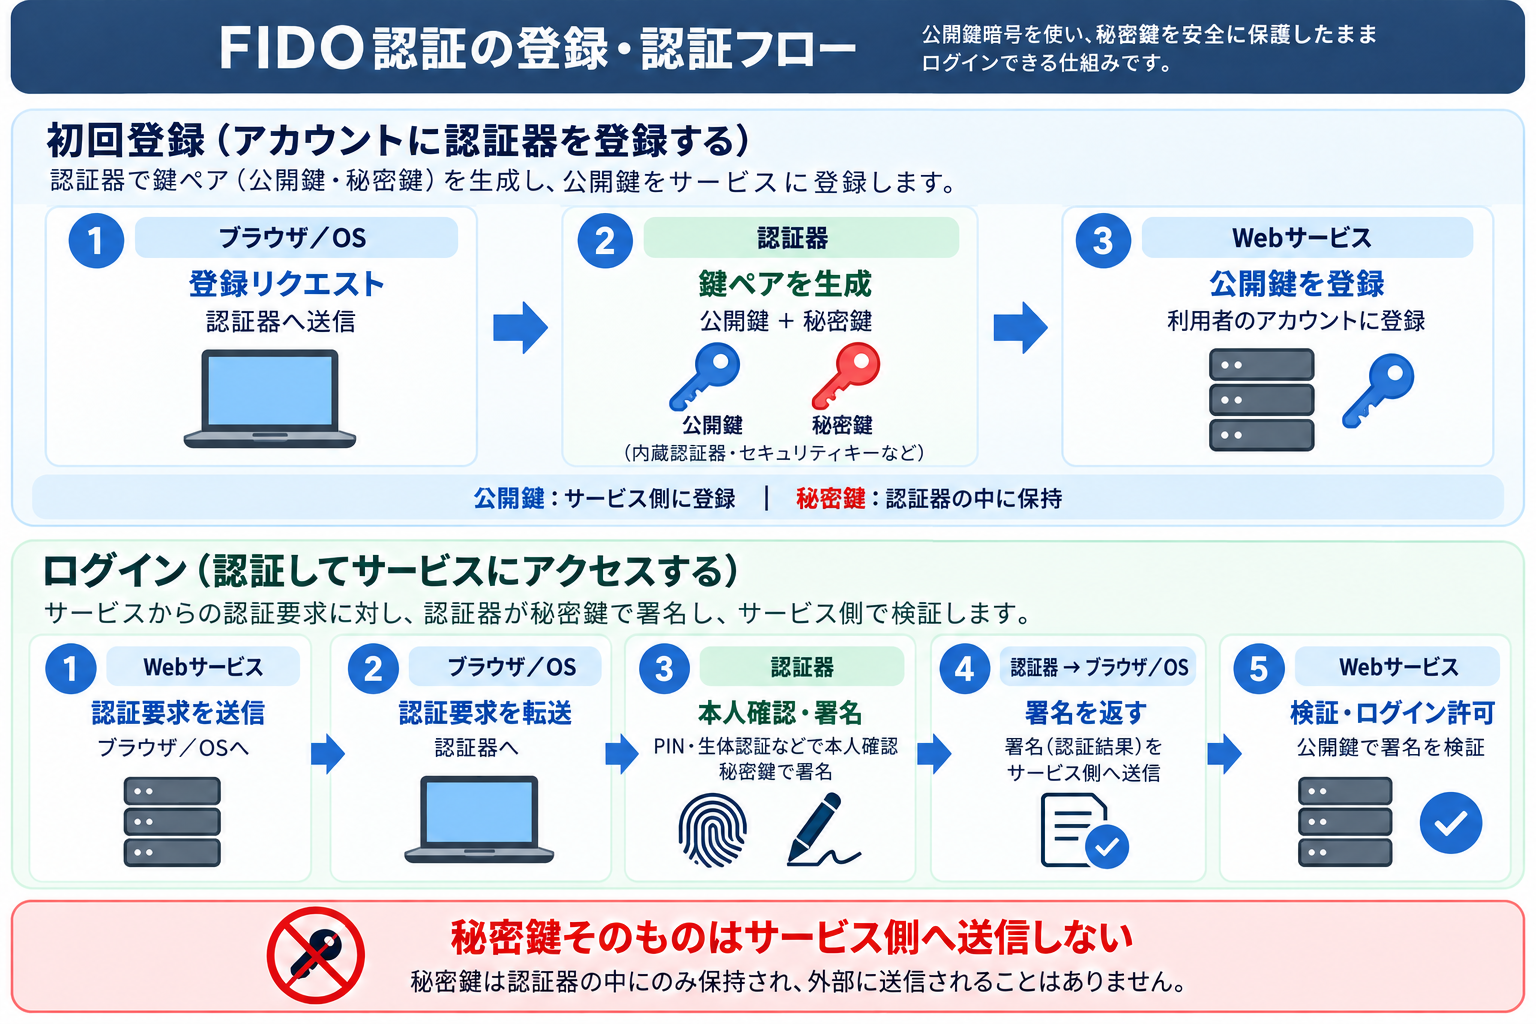
サービスへの登録時には「公開鍵」と「秘密鍵」のペアを生成し、公開鍵だけをサービス側へ登録します。秘密鍵は認証器側で管理されます。
ログイン時には、サービス側から送られた要求に対して認証器が秘密鍵を使って署名し、サービス側が登録済みの公開鍵で署名を検証します。秘密鍵そのものをサービスへ送信する必要はありません。
FIDO2・WebAuthn・パスキーの関係
FIDO2は、Webサービスで公開鍵認証を利用するためのWebAuthnと、PCやスマートフォンなどのクライアントと外部認証器の通信を定めるCTAPを組み合わせた仕組みです。
パスキーはFIDOの技術を利用した認証情報で、端末間で同期して利用するものと、セキュリティキーなど特定の認証器に保持するものがあります。そのため、FIDO認証、FIDO2、パスキー、セキュリティキーは同じ意味ではありません。
| 用語 | 何を指すか | FIDO認証との関係・役割 |
|---|---|---|
| FIDO2 | WebAuthnとCTAPを組み合わせた認証の仕組み | WebサービスでFIDO認証を利用するための枠組み |
| WebAuthn | Webサービスで公開鍵認証を利用するための標準API | サービス側からFIDO認証を利用するための接点 |
| CTAP | クライアントと外部認証器の通信を定める仕様 | ブラウザ・OSと外部認証器をつなぐ |
| パスキー | FIDOの技術を利用した認証情報 | 同期型や特定の認証器に保持する方式がある |
| セキュリティキー | USBやNFCなどで接続する外部認証器 | FIDO認証に利用する認証器の一つ |
企業で導入方式を検討するときは、用語の違いだけでなく、どのサービスにどの認証器を使い、認証情報をどのように管理するかまで整理する必要があります。
出典:FIDO Alliance「FIDO2」「Passkeys」
FIDO認証のメリット
フィッシング対策を強化できる
WebAuthnでは、認証情報が利用対象のWebサイトに結び付けられます。正規サイトに似せた偽サイトへ誘導し、認証情報を入力させるタイプの攻撃に対して、パスワードやワンタイムパスワードとは異なる仕組みで対策できます。
NISTも、WebAuthnをフィッシング耐性を備えた認証方式の例として示しています。FIDO認証は認証部分の対策であるため、端末管理やアカウント復旧など、ほかのセキュリティ対策と組み合わせて運用します。
出典:NIST「Digital Identity Guidelines」
パスワードへの依存を減らせる
FIDO認証では、パスワードを使わない認証や、パスワードと組み合わせた多要素認証を構成できます。パスワードレスで運用できる環境では、複雑なパスワードの記憶や複数サービスでの管理といった負担を減らせます。
FIDO認証を利用すれば必ずパスワードレスになるわけではありません。利用するサービスや認証構成によっては、FIDO認証を第二要素として利用します。
認証時の負担を軽減できる
端末のロック解除と同様の操作や、セキュリティキーへのタッチなどで認証できる構成があります。毎回パスワードやコードを入力する方式と比べ、日常的な認証操作を簡素化できます。
従業員が複数の業務システムへ頻繁にログインする企業では、セキュリティ強度だけでなく、利用者の操作と管理者の運用負荷も含めて認証方式を選ぶことが重要です。
FIDO認証の注意点
利用環境の対応確認が必要
対象のWebサービス、OS、ブラウザ、端末、認証器が、利用したいFIDO認証の構成に対応しているか確認します。「FIDO対応」と記載されていても、端末内蔵の認証器と外付けのセキュリティキーでは必要な環境が異なる場合があります。
紛失・故障時の復旧方法が必要
外付けのセキュリティキーを利用する場合は、紛失や故障、持ち忘れに備えた復旧手順が必要です。予備の認証器を登録する、管理者が本人確認後に再登録するなど、利用サービスで可能な方法を事前に決めておきます。
通常時の認証だけを強化しても、復旧手順が弱ければアカウント復旧が攻撃の入口になる可能性があります。
認証方式によって運用が異なる
FIDO認証には、認証情報を端末間で同期して利用する方法と、特定の認証器に保持する方法があります。複数端末で利用しやすい方式と、認証器を会社で配布・回収して管理しやすい方式では、適した利用環境が異なります。
端末の持ち込み可否、共有端末の有無、従業員への配布方法、退職時の回収などを整理し、自社の運用に合う方式を選びます。
FIDO認証で使う認証器の選び方
端末内蔵の認証器
PCやスマートフォンに搭載された指紋認証・顔認証・PINなどを利用し、端末自体をFIDO認証の認証器として使う方法です。
従業員ごとに専用端末があり、スマートフォンやPCの認証機能を業務で利用できる環境では、外部機器を追加配布せずに導入できる場合があります。
外付けのセキュリティキー
USBやNFCなどでPCやスマートフォンへ接続するFIDOセキュリティキーを認証器として使う方法です。認証器を従業員へ物理的に配布したい場合や、業務端末と認証器を分けて管理したい場合に適しています。
工場やコールセンターなど、スマートフォンを持ち込めない環境や、個人のスマートフォンを業務認証へ使わせたくない環境でも選択肢になります。
利用環境に合わせて選ぶ
認証器を選ぶ際は、例えば以下の点を確認します。
スマートフォンを業務で利用できるか
専用端末と共有端末のどちらを利用するか
USBやNFCを利用できるか
認証器を会社で配布・回収するか
紛失時の復旧方法をどうするか
飛天ジャパンでは、FIDO2やFIDO U2Fに対応したFIDOセキュリティキーを取り扱っています。USB Type-A・Type-C、NFC、指紋認証対応など複数のタイプがあり、接続方式や利用環境に応じて選択できます。
FIDO認証を導入する流れ
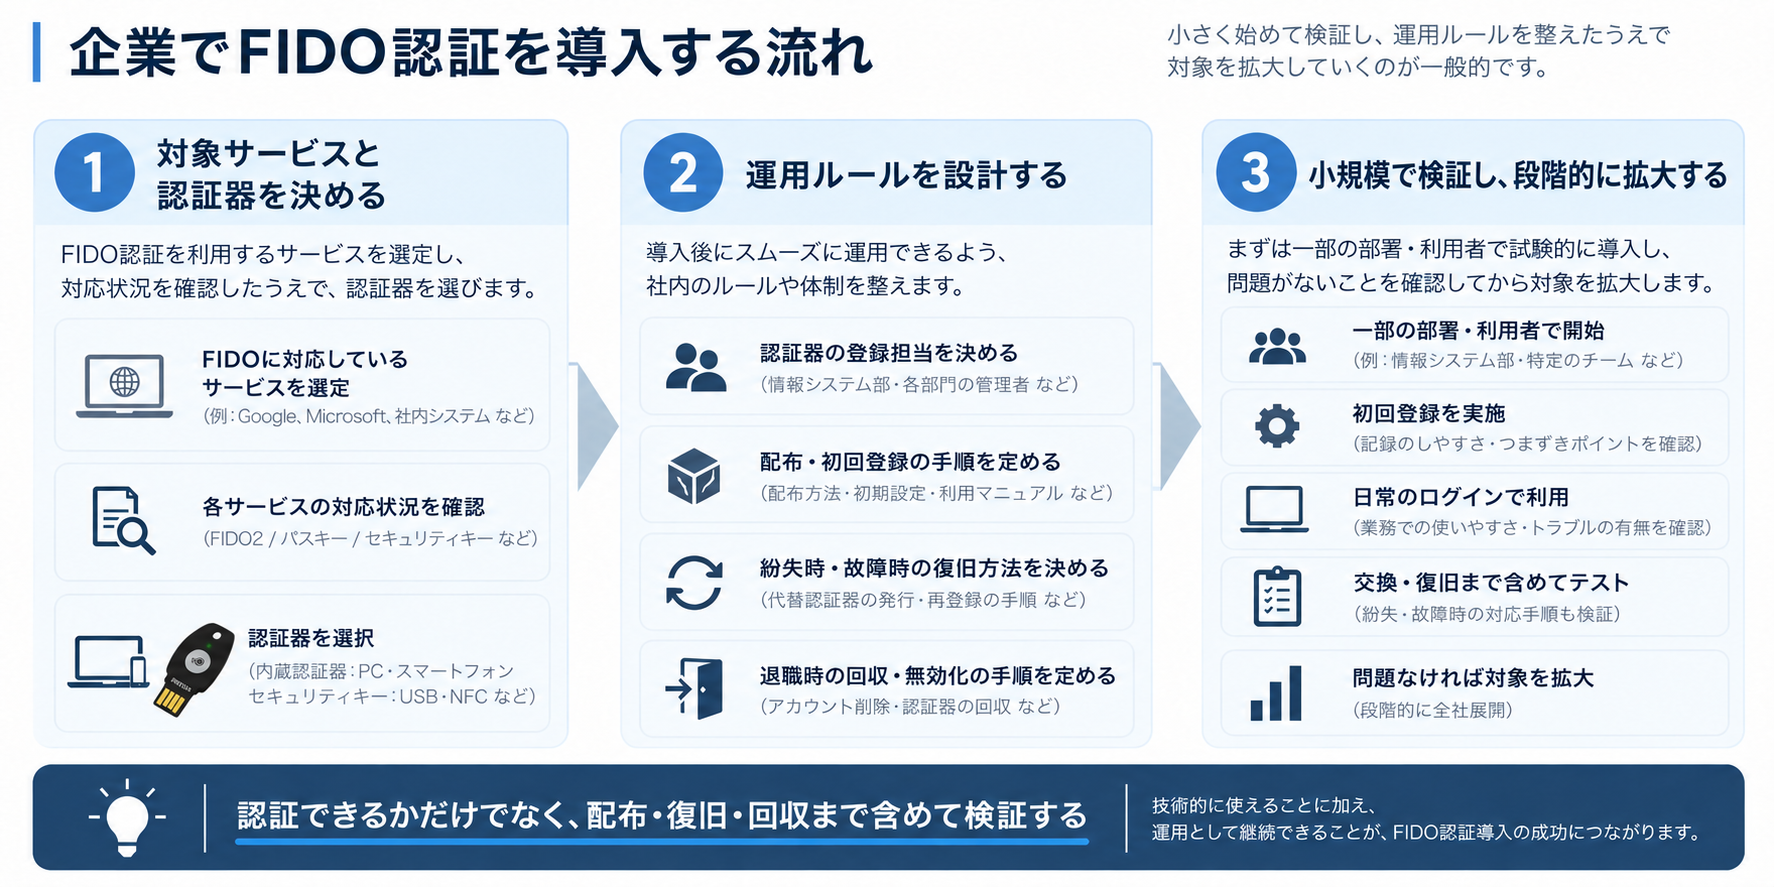
1. 対象サービスと認証器を決める
まず、どのサービスの認証をFIDOへ切り替えるかを決め、利用できる認証方式を確認します。そのうえで、端末内蔵の認証器と外付けのセキュリティキーのどちらを使うかを選びます。
2. 運用・復旧ルールを決める
認証器の登録担当、従業員への配布方法、追加・交換時の手続き、退職時の対応を決めます。紛失や端末交換が起きた場合の復旧方法も、この段階で運用ルールに組み込みます。
3. 小規模な検証から始める
本格展開する前に、一部の部署や利用者で検証します。ログインできるかだけでなく、初回登録、日常の操作、認証器の追加・交換、復旧まで確認し、技術面と運用面の両方に問題がないことを確かめてから対象を広げます。
FIDO認証は運用環境に合わせて選ぶ
FIDO認証は、公開鍵暗号を利用し、パスワードなどの共有秘密への依存を減らせる認証方式です。フィッシング対策や認証操作の負担軽減に役立つ一方、利用するサービスや端末によって選べる認証器や運用方法は異なります。
企業で導入する際は、対象サービスの対応状況を確認し、自社の端末環境に合う認証器を選んだうえで、登録・配布・復旧・回収まで運用ルールを設計します。スマートフォンを利用できない環境や、認証器を会社で配布・管理したい場合には、外付けのFIDOセキュリティキーも選択肢になります。
FIDO認証と生体認証は同じものではありません。FIDO認証では、指紋や顔などの生体情報を認証器のロック解除や本人確認に利用することがありますが、PINなど別の方法を利用することもできます。
FIDO認証は多要素認証の構成要素として利用できますが、FIDO認証自体を一律に多要素認証と定義することはできません。利用する認証器やサービスの構成によって、パスワードレス認証や第二要素として利用されます。
FIDO認証はFIDO Allianceが策定する認証技術・標準の総称で、パスキーはFIDOの技術を利用した認証情報の一つです。パスキーには端末間で同期して利用するものと、特定の認証器に保持するものがあります。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ