

RADIUS認証とは
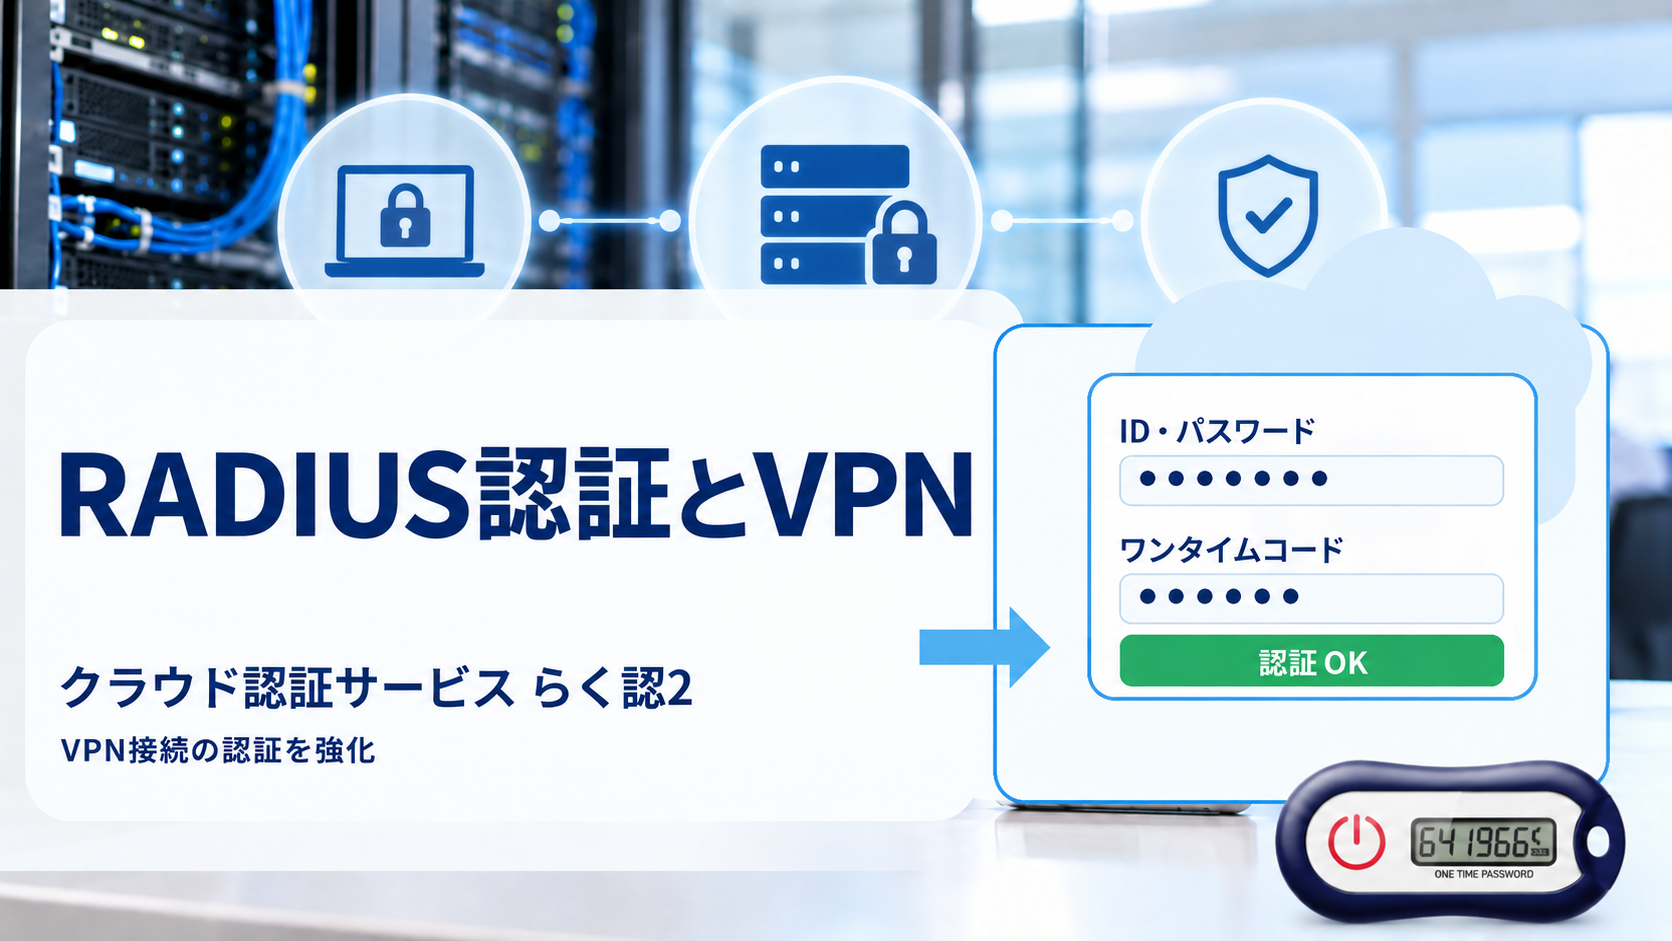
VPN接続をID・パスワードだけで認証している場合、認証情報の流出が社内ネットワークへの不正接続につながるおそれがあります。その接続認証を一元管理する仕組みの一つがRADIUS認証です。
本記事では、VPN接続におけるRADIUS認証の仕組みとMFAによる強化の考え方、らく認2のVPN認証で利用できるOTP方式、自社構築とクラウド認証サービスの違い、導入の進め方を解説します。
RADIUS認証とは何か
RADIUSは、Remote Authentication Dial-In User Serviceの略で、ネットワークへの接続認証をサーバに一元化するためのプロトコルです(RFC 2865で標準化)。
VPN機器の認証を集約する仕組み
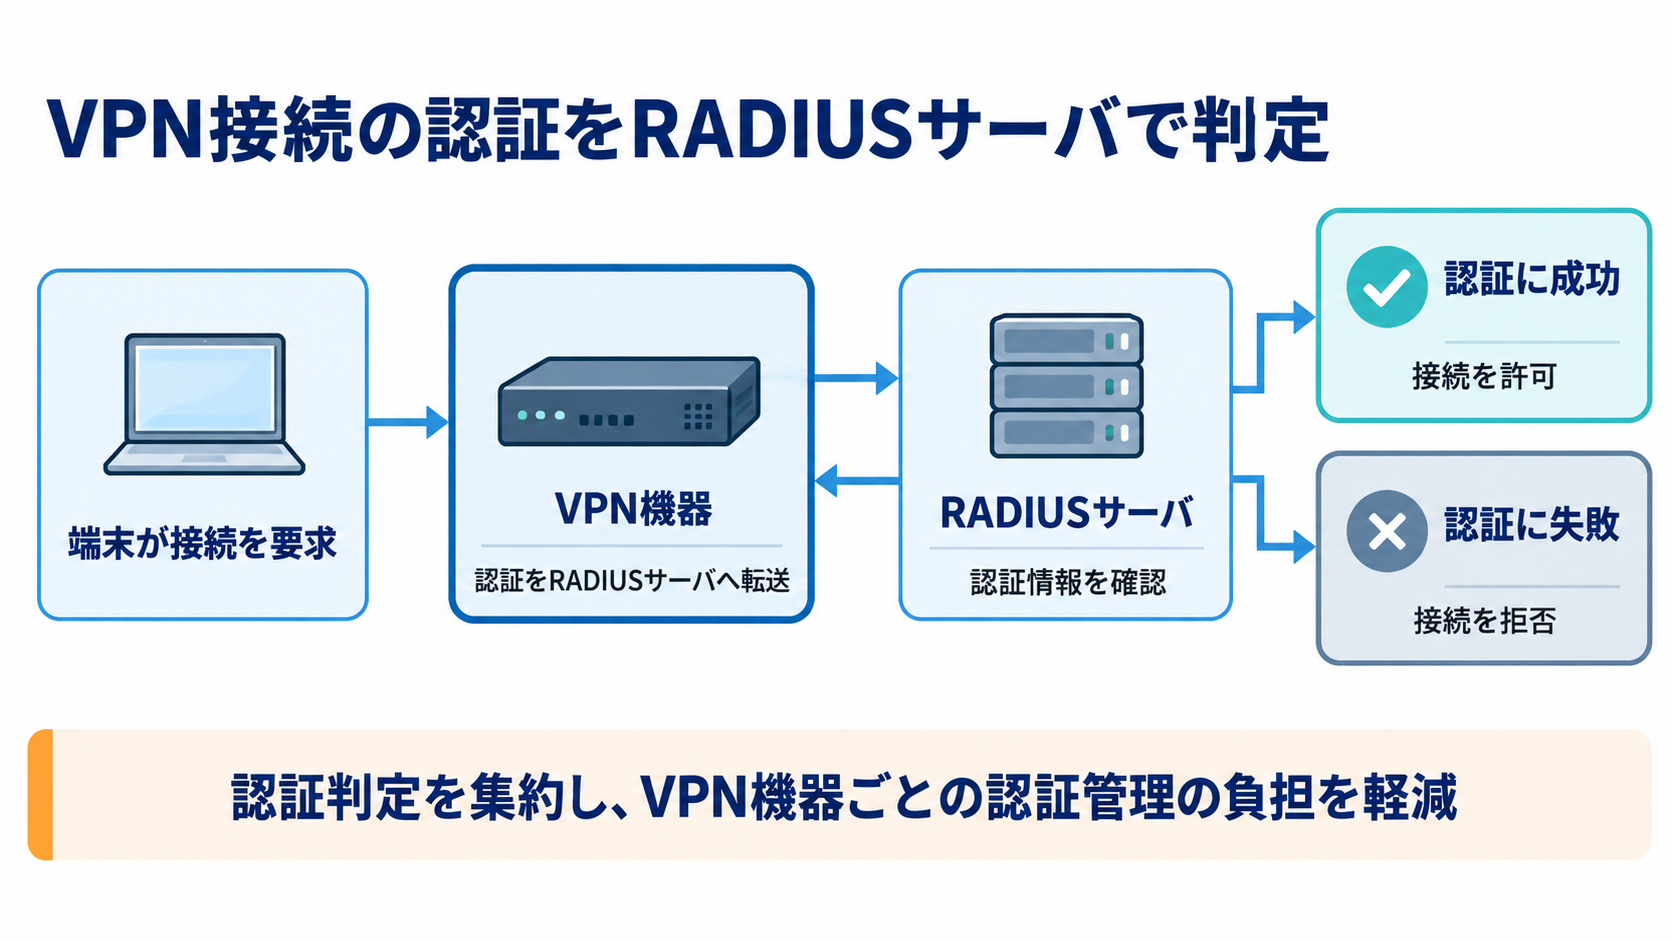
VPN接続でのRADIUS認証では、VPN機器がRADIUSクライアントとなり、ユーザーの認証情報をRADIUSサーバへ転送します。認証の可否をサーバ側で一括判定するため、VPN機器ごとに認証情報を管理する負担を減らせます。
LDAPが主にユーザー情報を管理するのに対し、RADIUSはネットワーク接続の可否を判定する役割を担います。
RADIUSサーバでの認証の流れ
端末がVPN機器へ接続を要求すると、機器はID・パスワードなどの認証情報をRADIUSサーバへ送信します(Access-Request)。サーバは認証情報を照合し、許可(Access-Accept)または拒否(Access-Reject)を返します。
認証判定をサーバ側に集約しているため、複数のVPN機器に同じ認証ポリシーを適用しやすいのが特徴です。
VPN接続でのRADIUS認証の利用場面
RADIUS認証は、在宅勤務や出張先から社内ネットワークへ接続するVPNの認証に利用できます。
VPN接続の認証
VPN機器がID・パスワードなどをRADIUSサーバへ転送し、判定結果に従って社内ネットワークへの接続を許可します。VPNは社内ネットワークの入口となるため、認証情報が流出すると不正接続につながるおそれがあります。
ID・パスワードだけでは足りない理由
ID・パスワードだけの認証では、認証情報が流出した際に不正接続を防ぎにくくなります。主なリスクを2つ確認します。
認証情報の流出が不正接続の入口になる
フィッシングなどでID・パスワードが流出すると、攻撃者にVPNへの接続を試されるおそれがあります。ID・パスワードだけでは、その認証情報を使う正規ユーザーと第三者を区別できません。
不正アクセス禁止法では、アクセス管理者や利用権者の承諾を得ずに、他人の識別符号を使ってアクセス制御により制限された利用を可能にする行為などを、不正アクセス行為と定義しています(第2条第4項第1号)。第3条は、不正アクセス行為を禁止しています。また、アクセス管理者には、識別符号の適切な管理、アクセス制御機能の有効性の検証、必要に応じた防御措置に努めることが定められています(第8条)。
出典:e-Gov法令検索「不正アクセス行為の禁止等に関する法律」
認証情報を狙う攻撃が続いている
フィッシング対策協議会によると、2026年7月には66,119件のフィッシング報告が寄せられています。VPN機器を狙う攻撃もあるため、社内ネットワークの入口となる認証自体を強化することが重要です。
出典:フィッシング対策協議会「フィッシング報告状況(2026年7月)」
らく認2のVPN認証で利用できる2つのOTP方式
RADIUSは認証情報をやり取りする仕組みであり、導入するだけでMFAになるわけではありません。MFAでは、パスワードなどの知識要素と、OTPを生成する機器やアプリの所持要素など、異なる種類の要素を組み合わせます。利用できる認証方式や組み合わせは、認証サービスとVPN機器の連携条件によって異なります。らく認2のVPN認証で利用できるOTP方式は、次の2つです。
ハードウェアOTPトークン
専用デバイスにワンタイムコードを表示する方式です。スマホ不要で利用できるため、社用スマホがない環境や持ち込み禁止の現場にも適しています。一方、トークンの配布や紛失時の管理が必要です。
らく認2アプリのソフトウェアOTP
スマホのらく認2アプリに表示されたワンタイムコードを入力して認証する方式です。利用開始前にアプリの導入・有効化を行います。スマホを業務で利用できるか確認し、端末の紛失・交換時の対応も決めておきましょう。
| 方式 | 主な特徴 | 導入・運用の注意点 | スマホの要否 |
|---|---|---|---|
| ハードウェアOTPトークン | 専用デバイスにコードを表示 | 配布・紛失管理が必要 | 不要 |
| らく認2アプリのソフトウェアOTP | アプリに表示されたコードを入力 | アプリの有効化・端末管理が必要 | 必要 |
認証基盤の導入形態
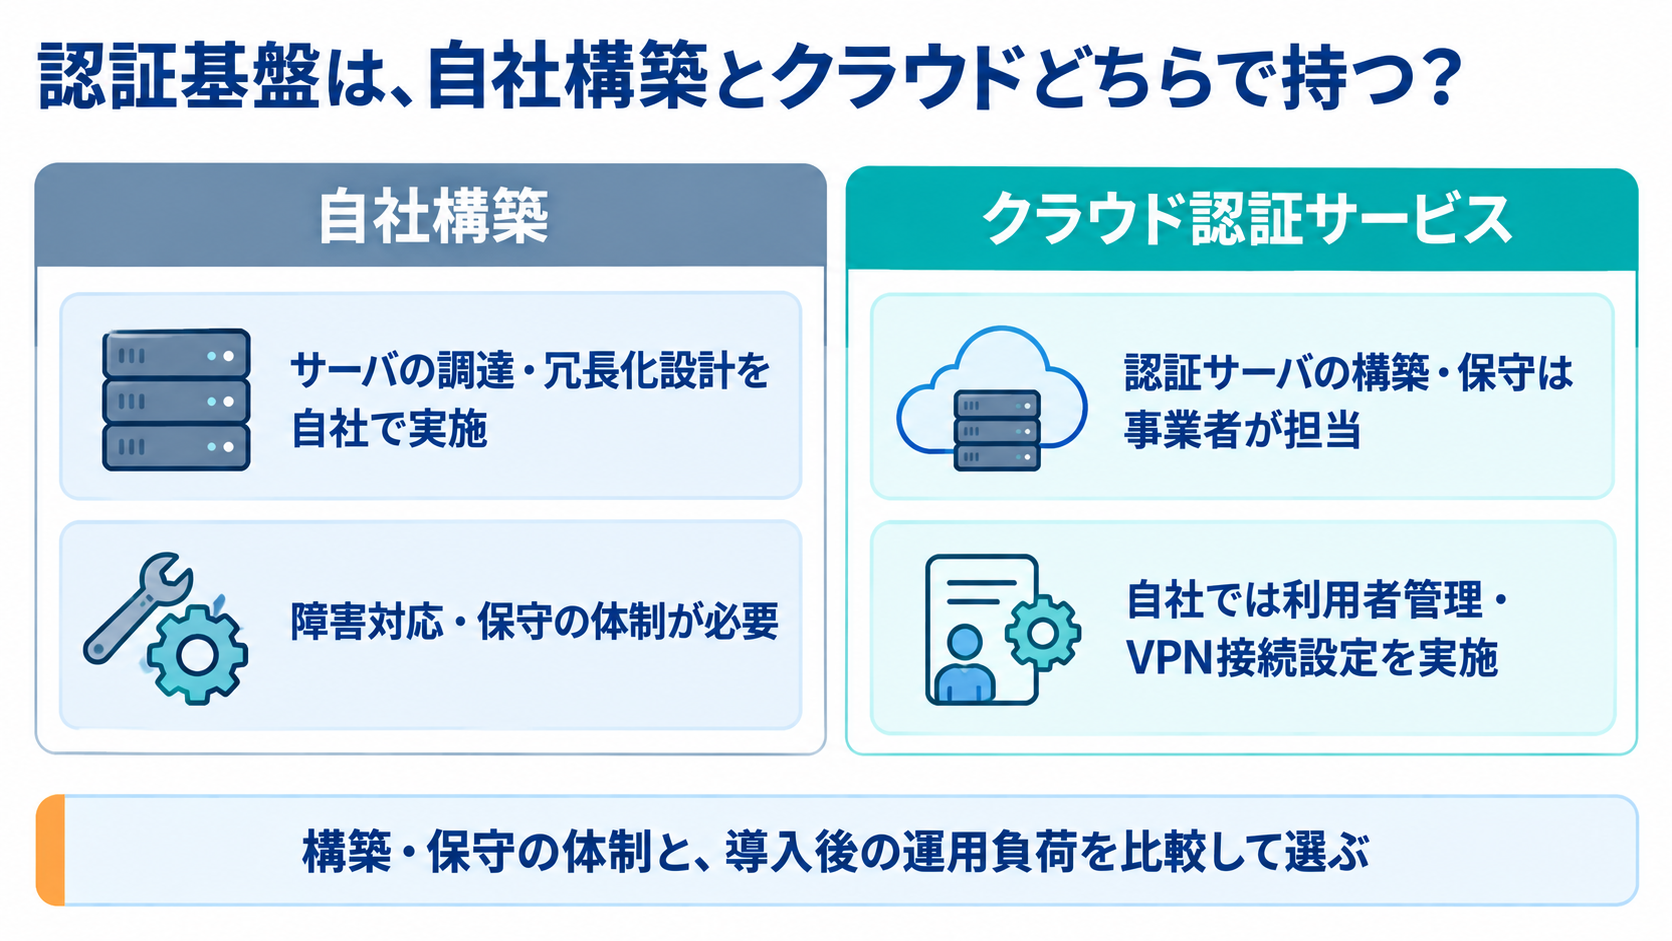
MFAに対応する認証基盤は、自社構築とクラウド認証サービスに大別されます。選択のポイントは、構築・保守を自社で担えるかどうかです。
自社構築
自社構築では、RADIUSサーバの設計・構築に加え、冗長化、障害対応、OS・ソフトウェアの更新、ログ監視などを自社で行います。認証基盤の停止はネットワーク接続にも影響するため、運用できる人員と体制が必要です。
クラウド認証サービス
クラウド認証サービスでは、認証基盤の構築や保守をサービス事業者に任せられます。自社ではVPN機器の設定変更、ユーザー登録、OTPトークンの配布やアプリの導入支援などを行います。
らく認2はクラウド認証サービスの一つで、国内のサーバで運用されており、自社で認証サーバを構築・保守する必要がありません。
RADIUS認証を強化する進め方
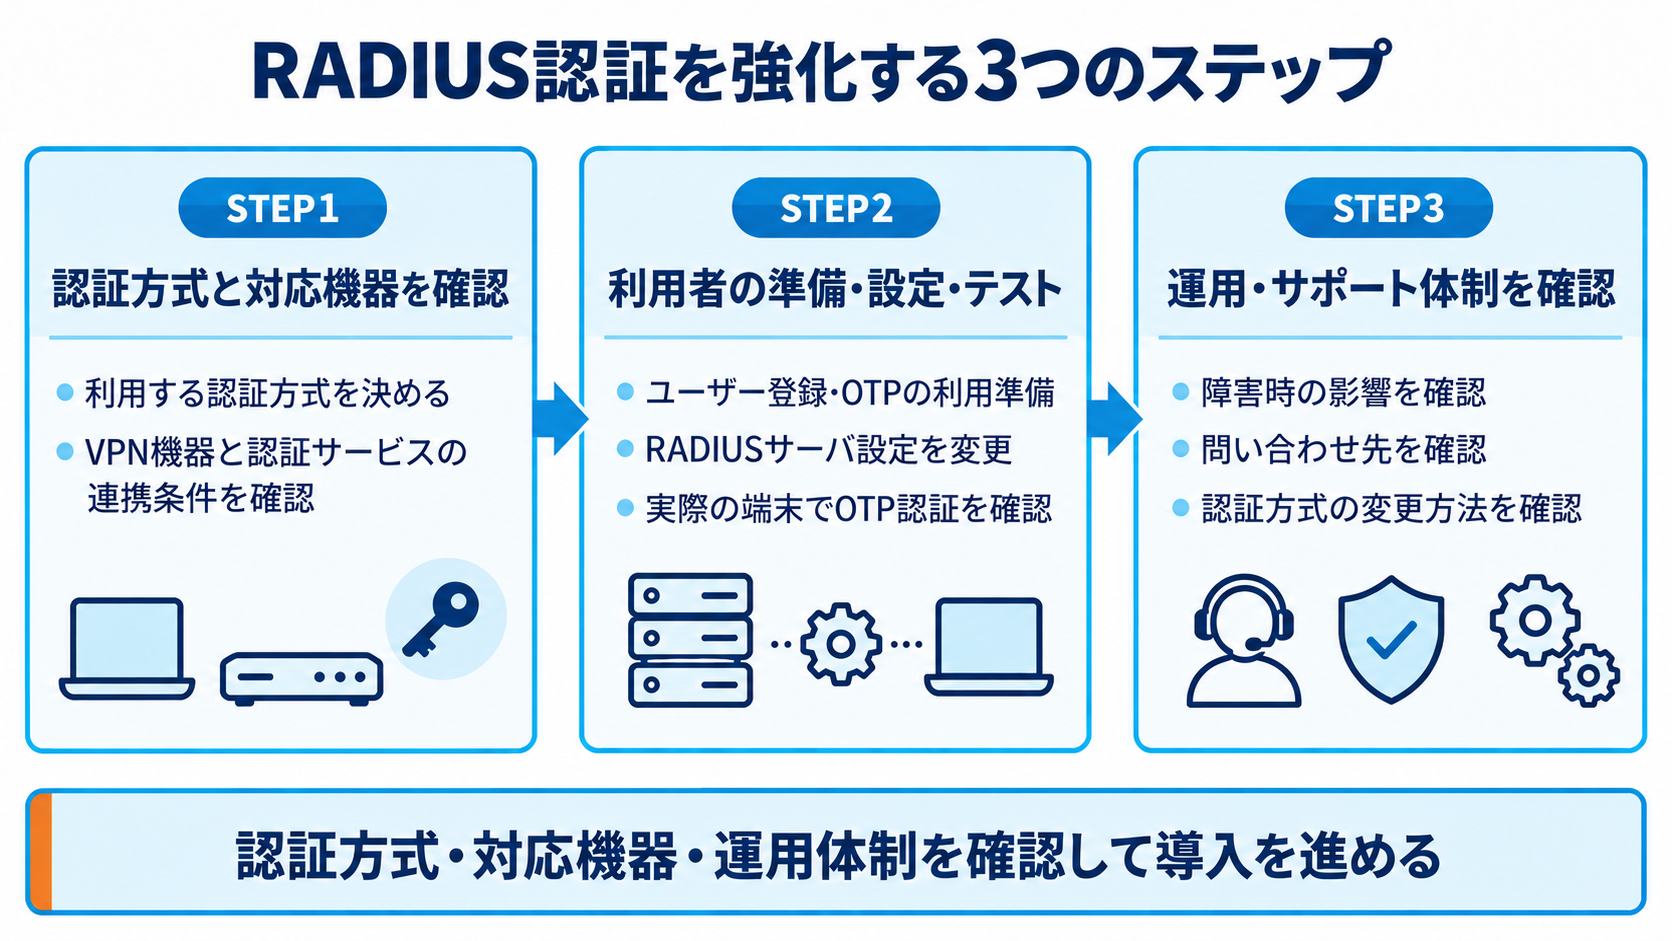
導入は、「認証方式と対応機器の確認→利用者の準備・設定・テスト→運用体制の確認」の順に進めます。
導入前に認証方式と対応機器を確認する
まず、自社のVPN機器がRADIUS連携に対応しているか、利用する認証サービスとの連携条件を確認します。らく認2のVPN認証では、ハードウェアOTPトークンと、らく認2アプリ内のソフトウェアOTPを利用できます。利用者の端末環境に合わせて選び、パスワードなどとの組み合わせや入力方法も確認しましょう。
RADIUS設定を変更して接続テストを行う
認証基盤にユーザーと認証方式を登録し、OTPトークンの配布や、らく認2アプリの導入・有効化を済ませます。現在のVPN機器の設定を記録したうえでRADIUSサーバ設定を変更し、認証サーバへの接続と、実際の利用端末でのOTP認証を確認します。問題が起きた場合に元の設定へ戻せるよう、切り戻し手順も用意しておきましょう。
運用・サポート体制を確認する
認証基盤に障害が起きた場合の影響や確認方法、問い合わせ先、認証方式の追加・変更方法を事前に確認しておきましょう。導入後の運用負荷まで含めて比較することが重要です。
まとめ
RADIUS認証は、VPN接続の認証をサーバで一元管理するために利用できます。ID・パスワードだけの認証を強化する際は、認証サービスとVPN機器で利用できる方式やMFAの構成を確認しましょう。らく認2のVPN認証で利用できるのは、ハードウェアOTPトークンと、らく認2アプリ内のソフトウェアOTPです。自社で認証基盤を構築・保守するのが難しい場合は、運用負荷やサポート体制も確認し、クラウド認証サービスを検討しましょう。
よくあるご質問
Q. RADIUS認証とは何ですか?
VPN機器などから送られた認証情報をRADIUSサーバで確認し、接続の許可・拒否を判定する仕組みです。
Q. RADIUSとLDAPの違いは何ですか?
RADIUSは主にネットワーク接続の可否を判定し、LDAPはユーザー情報を管理するために使われます。
Q. VPNの認証にMFAを組み込むには何が必要ですか?
RADIUSを使う場合は、VPN機器と連携できるMFA対応の認証基盤が必要です。利用できる認証方式、パスワードなどとの組み合わせ、必要な設定を確認します。らく認2のVPN認証で利用できるOTP方式は、ハードウェアOTPトークンと、らく認2アプリ内のソフトウェアOTPです。
Q. 自社構築とクラウド認証サービスのどちらがよいですか?
構築・保守・障害対応まで自社で担えるなら自社構築、運用負荷を抑えたい場合はクラウド認証サービスが選択肢になります。
飛天ジャパンのクラウド認証サービス
飛天ジャパンの「らく認2」は、国内のサーバで運用されるクラウド認証サービスです。VPN接続の認証では、ハードウェアOTPトークンと、らく認2アプリ内のソフトウェアOTPを利用できます。導入時には、利用中のVPN機器との連携条件や、利用者に合ったOTP方式を確認しましょう。
導入をご検討のお客さま
-

体験版申し込み
-

資料請求
-

お問い合わせ